IPAM64
IPAM64 verwaltet Netze und feste Adressen für IPv4 und IPv6. Es arbeitet mit DNS64 zusammen: Was in IPAM64 steht, vergibt der DHCP-Server von DNS64 und beantwortet der lokale DNS. Ohne DNS64 ist IPAM64 reine IP-Verwaltung, ohne IPAM64 bleibt DNS64 unverändert.
Ab Node64 1.7.2. Einschalten unter Einstellungen → Module → IPAM64. Aus heißt: kein Menüpunkt, keine Hintergrundarbeit. Grundlage war ein Entwurf aus der Community.
Einschalten und einrichten
- Einstellungen → Module → IPAM64 einschalten.
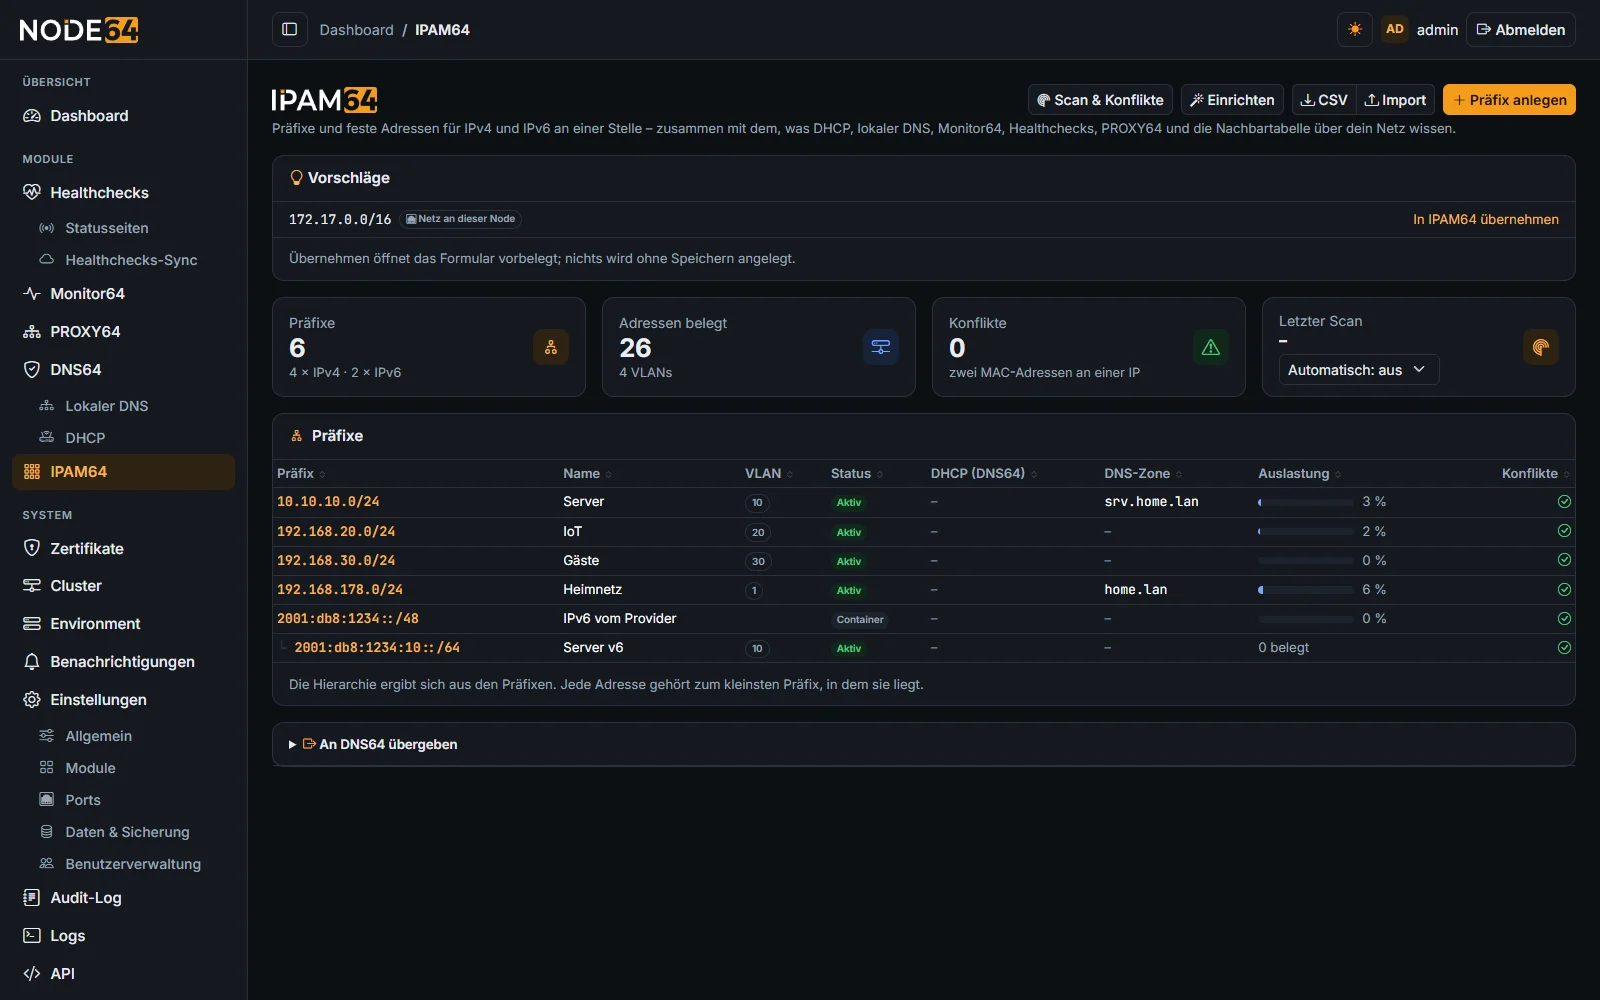
- IPAM64 → Einrichten öffnet den Assistenten Einrichten aus dem Bestand. Er schlägt Präfixe aus den DHCP-Netzen von DNS64 und den Netzen der Node vor und übernimmt feste Adressen und A/AAAA-Einträge, die in DNS64 von Hand stehen. Sie werden in DNS64 gekennzeichnet, nicht doppelt angelegt. Was nicht passt – ein zweiter Name für dieselbe IP oder ein Name, der kein einfaches DNS-Label ist –, bleibt von Hand und steht mit Grund in der Liste.
Präfixe, Adressbereiche, Adressen
- Präfix: IPv4 ab /8, IPv6 ab /16. Präfixe dürfen ineinander liegen, der Baum ergibt sich daraus. Status Container (nur Gliederung), Aktiv, Reserviert oder Veraltet; dazu VLAN, Rolle, Tags, DNS-Zone, „gilt als voll“ und Scan.
- Adressbereich: Feste Adressen (dort sucht „nächste freie Adresse“) oder Frei halten. Der DHCP-Adressbereich kommt aus DNS64.
- Adresse: Status, Rechnername (ein DNS-Label), Rolle (Gateway, DNS-Server, VIP, Anycast), MAC, Beschreibung, Tags. Jede Adresse gehört zum kleinsten Präfix, in dem sie liegt.
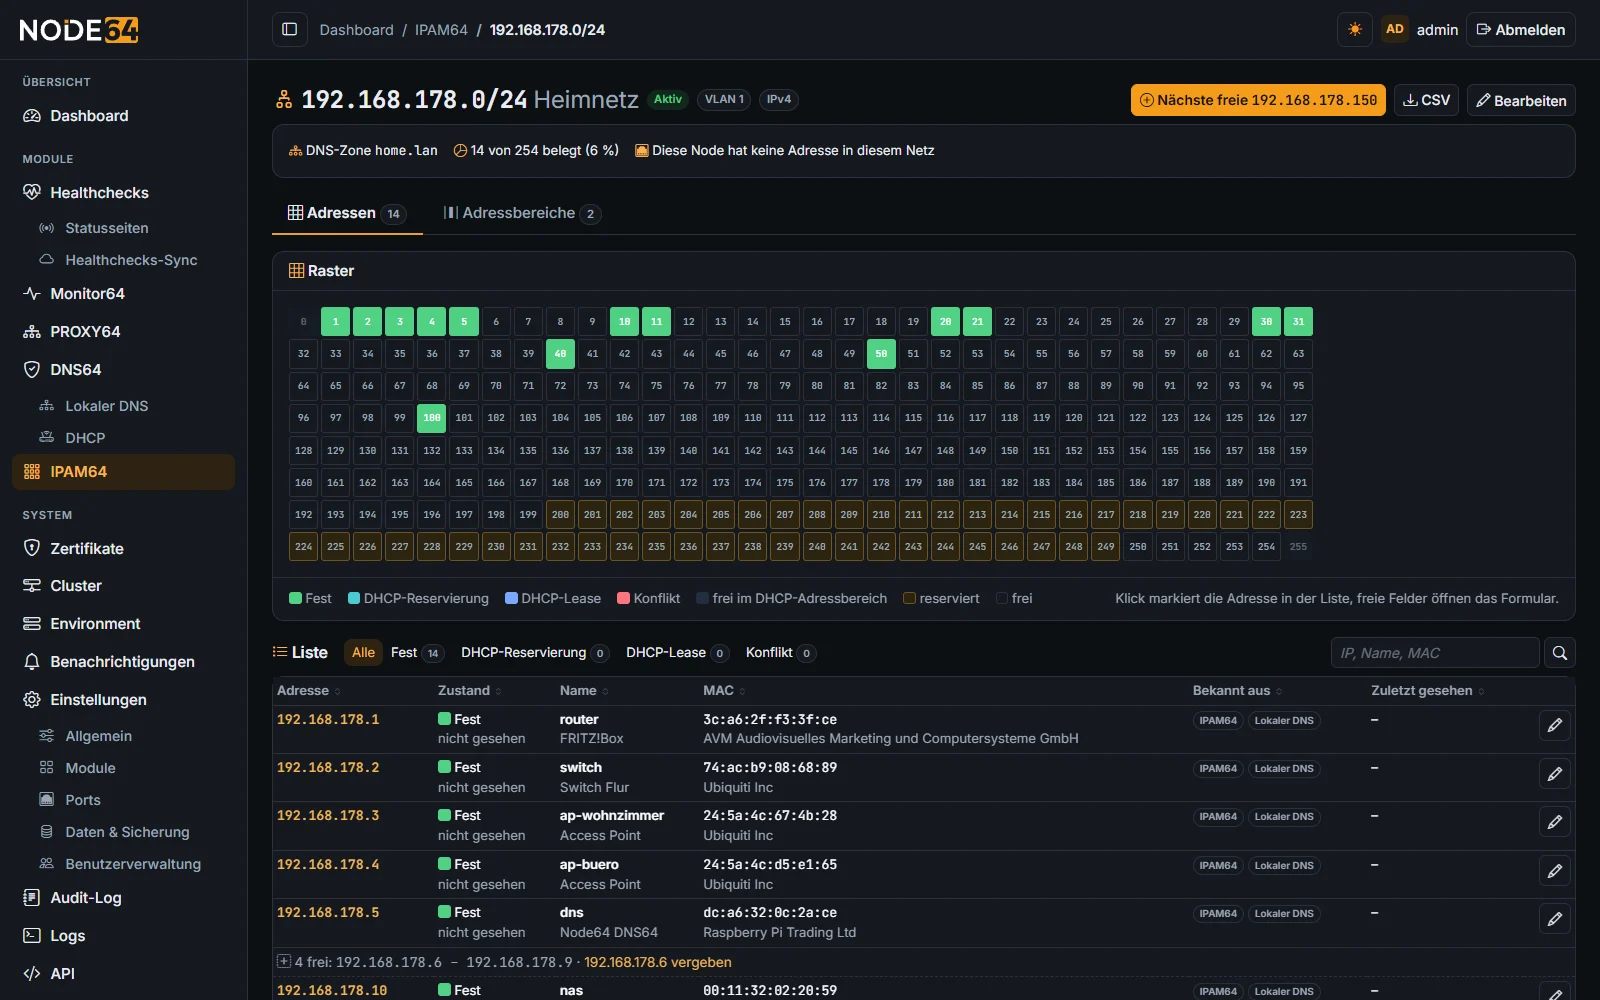
Raster und Liste: Auf der Präfix-Seite stehen beide zusammen im Reiter Adressen, die Adressbereiche im eigenen Reiter. Ein Klick auf ein belegtes Feld markiert die Zeile, Zeigen auf eine Zeile hebt ihr Feld hervor; Filter und Suche heben die Treffer im Raster hervor. Große Netze (IPv4 größer als /22, IPv6) bekommen eine Blockübersicht mit höchstens 256 Feldern, eingefärbt nach Belegung – ein Klick zeigt nur diesen Block in der Liste.
DHCP und DNS
An jeder Adresse lassen sich einschalten:
- Lokaler DNS-Eintrag:
<Rechnername>.<Zone>als A bzw. AAAA, PTR wahlweise. Die Zone steht an der Adresse, sonst gilt die des Präfixes bzw. die Domain des DHCP-Netzes; ein Kind-Präfix ohne eigene Zone nimmt die des Eltern-Präfixes bzw. DHCP-Netzes. - Feste Zuweisung: Reservierung der MAC im DHCP-Netz, in dem die Adresse liegt (nur IPv4; DHCPv6 gibt es nicht).
- Eine feste Adresse im DHCP-Adressbereich ohne Reservierung nimmt DNS64 automatisch aus der Vergabe aus – auch in einem Kind-Präfix, das im DHCP-Netz liegt. „Nächste freie Adresse“ vergibt keine Adressen aus dem DHCP-Adressbereich.
Die Karte Wirkung in DNS64 zeigt, was entsteht bzw. vorhanden ist. DNS64 prüft die ganze Adresse vor dem Schreiben; lehnt es ab (MAC schon vergeben, CNAME auf dem Namen …), bleibt alles beim alten Stand, und die Meldung sagt, warum. Ein gleicher Eintrag von Hand wird übernommen und bei einem Fehler wieder freigegeben, nicht gelöscht. In DNS64 tragen diese Einträge das Kennzeichen „IPAM64“ und lassen sich dort nur über IPAM64 ändern, solange IPAM64 läuft. Ein Abgleich alle 10 Minuten repariert Abweichungen. Läuft IPAM64, legt „Als feste Adresse übernehmen“ an einer DHCP-Vergabe die feste Adresse gleich in IPAM64 an.
IPAM64 → An DNS64 übergeben nimmt die Kennzeichen weg; die Einträge bleiben in DNS64 und sind dort wieder frei bearbeitbar. Im Cluster geben die anderen Nodes ihre Einträge beim nächsten Abgleich ebenfalls frei. Für übergebene Adressen schreibt IPAM64 nichts mehr nach DNS64, bis DNS oder DHCP an der Adresse wieder eingeschaltet wird. Auch ohne Übergabe laufen DHCP und DNS weiter, denn die Einträge liegen in DNS64.
IPv6 vom Provider
Ein globales IPv6-Präfix, etwa das /56 vom Provider, lässt sich als dynamisch markieren. Präfixe darin merken sich ihre Präfix-ID. Wechselt der Provider das Präfix, erkennt IPAM64 das an den Adressen der Node (alle 2 Minuten oder auf Knopfdruck) und zieht Präfixe, Adressbereiche, Adressen und ihre AAAA-Einträge nach – am Stück; scheitert es, bleibt der alte Stand. Es zählen nur Adressen auf der Schnittstelle, auf der die Node im Präfix lag; eine globale Adresse von WireGuard, Docker oder einem zweiten Anschluss stört nicht. Ziele in PROXY64, Monitor64 und Healthchecks, die noch auf das alte Präfix zeigen, nennt die Übersicht – besser sind dort DNS-Namen.
Scan & Konflikte
- Nachbartabelle (ARP und NDP) der Node: alle 2 Minuten, nur in Netzen, an denen die Node hängt. Im Cluster sieht jede Node ihre eigenen Netze.
- Netz-Scan (optional, je Präfix): ein kleines UDP-Paket je Adresse, danach die Nachbartabelle; nur private IPv4-Netze bis /22, im Hintergrund, automatisch alle 15 oder 60 Minuten oder von Hand.
- Konflikte: Zwei Geräte antworten abwechselnd auf dieselbe IP (Sichtungen überschneiden sich über 5 Minuten, ein Gerätetausch zählt nicht); eine fremde MAC an einer festen Adresse (ab 5 Minuten); der DHCP-Server hat eine feste Adresse vergeben; dieselbe Adresse wurde auf zwei Nodes gleichzeitig vergeben (24 Stunden). Hinweise: fest eingestelltes Gerät im DHCP-Adressbereich, feste Adresse mit DNS-Eintrag seit 7 Tagen nicht gesehen, fremder DHCP-Server.
- Unbekannte Geräte (nur aus der Nachbartabelle) lassen sich übernehmen oder ignorieren. Der Hersteller kommt aus der eingebauten IEEE-Liste; zufällige MACs, etwa von Smartphones, werden erkannt.
- Benachrichtigungen über die Kanäle der Node: neue Konflikte (Standard an), neue Geräte (Standard aus).
An jeder Adresse ist außerdem zusammengeführt, was die anderen Module von ihr wissen: DHCP-Leases, lokaler DNS, Monitor64, Healthchecks und PROXY64. Ab Node64 1.7.10 bekommen Adressen ohne Namen den Rechnernamen vom Router (über DNS64), etwa bei DHCP über die FRITZ!Box.
Import, Export, API
- CSV-Export (Übersicht oder je Präfix) und CSV-Import mit Vorschau. Spalten für Adressen:
ip, name, mac, status, role, description, tags, dns, dns_zone, ptr, dhcp; für Präfixe:prefix, name, status, vlan, role, description, tags, dns_zone, scan, dynamic. Komma oder Semikolon; der eigene Export lässt sich wieder einlesen. Höchstens 10.000 Zeilen (2 MB) je Datei; 10.000 Adressen mit DNS-Eintrag dauern etwa eine halbe Minute. Eine kaputte Zeile erscheint in der Vorschau als Fehler, der Rest wird gelesen. - API
/api/ipam64/…: Präfixe, Adressbereiche, Adressen (seitenweise), freie Adressen und Vergabe am Stück (POST /api/ipam64/available), Konflikte, Scan. Am Stück vergibt das nur je Node: Vergeben zwei Nodes gleichzeitig dieselbe Adresse, gilt ein Eintrag, und die andere Node zeigt 24 Stunden den Konflikt „Adresse … auf zwei Nodes vergeben“ – automatische Vergabe (API, Skripte) im Cluster daher über eine Node. Beschreibung unter API in der Node, siehe API. - Prometheus unter
/api/metrics:node64_ipam64_*– Belegung und Auslastung je Präfix, Konflikte, unbekannte Geräte, siehe Prometheus. - MCP (lesend): Bereich IPAM64 mit
ipam64_overview,ipam64_addresses,ipam64_conflicts,ipam64_available, siehe MCP.
Cluster
Präfixe, Adressbereiche und feste Adressen werden im Cluster abgeglichen (Bereiche unter Cluster → IPAM64, Standard an). Sichtungen, Scan und ignorierte Geräte bleiben je Node. Die Einträge in DNS64 kommen über den Abgleich von DNS64 – so haben auch die Reserve-Node des DHCP und Nodes ohne IPAM64 alle Reservierungen und Einträge.
Etwas unklar, fehlt etwas oder hast du eine Frage zu Node64? Frag im offiziellen Forum v64.tech.