 DNS-Filter fürs ganze Heimnetz
Weniger Werbung.
Weniger Tracking. Verschlüsseltes DNS.
DNS64 ist der cachende DNS-Server in Node64: Er filtert Werbung, Tracker und Malware über Blocklisten für jedes Gerät im Netz – auch für Smart-TV, Konsole und Handy-Apps. Nach außen fragt er ausschließlich verschlüsselt per DoH, DoT oder DoQ. Die Alternative zu Pi-hole und AdGuard Home, direkt im Node64-Container.
Was DNS64 für dein Netz tut
Einmal im Router als DNS-Server eintragen – ab dann läuft jede Namensauflösung im Heimnetz über DNS64. Ohne App, ohne Browser-Erweiterung, ohne Einstellungen an jedem Gerät.
Blocklisten ab Werk
StevenBlack, AdGuard DNS Filter, OISD, HaGeZi, EasyPrivacy und URLhaus sind sofort aktiv. Per Klick 23 weitere Vorlagen – mehr Werbefilter, Sicherheit, Geräte-Tracking (Samsung, Apple, Amazon …), Sperre fremder DoH-/VPN-Dienste und Kinderschutz – oder eigene Listen-URL im hosts-, Domain- oder Adblock-Format. Je Gerätegruppe eigene Regeln, z. B. Soziale Netzwerke und Spiele nur für die Kinder sperren, SafeSearch für Google, Bing, DuckDuckGo und YouTube erzwingen und Umgehen per DoH, VPN oder iCloud Private Relay verhindern. Mit Zeitplänen und dem Knopf „Sperren“ ist abends auch mal ganz Schluss.
Tracker hinter CNAMEs
Manche Tracker verstecken sich hinter einem harmlos wirkenden Namen der eigenen Domain. DNS64 prüft auch die CNAME-Kette der Antwort und blockt, was auf einer Liste steht.
Nach außen verschlüsselt
Anfragen ins Internet gehen nur per DNS-over-HTTPS, DNS-over-TLS oder DNS-over-QUIC an Cloudflare, Quad9, Google, AdGuard, Mullvad, europäische Resolver wie DNS4EU, dnsforge, Freifunk München und Digitalcourage oder eigene Server – mit Zertifikatsprüfung. Kein Klartext-DNS.
Verschlüsselt im Heimnetz
Deine Geräte können DNS64 selbst per DoH, DoT oder DoQ fragen. Für iPhone, iPad und Mac gibt es ein fertiges Profil zum Herunterladen, Android „Privates DNS“ klappt mit Let's Encrypt.
Eigene Namen fürs LAN
A, AAAA, CNAME und mehr, auch Wildcards wie *.home.lan – mit passender Rückwärtssuche. Lokale Namen wie fritz.box oder nas gehen nur an deinen Router, nie ins Internet.
Schnell durch Cache
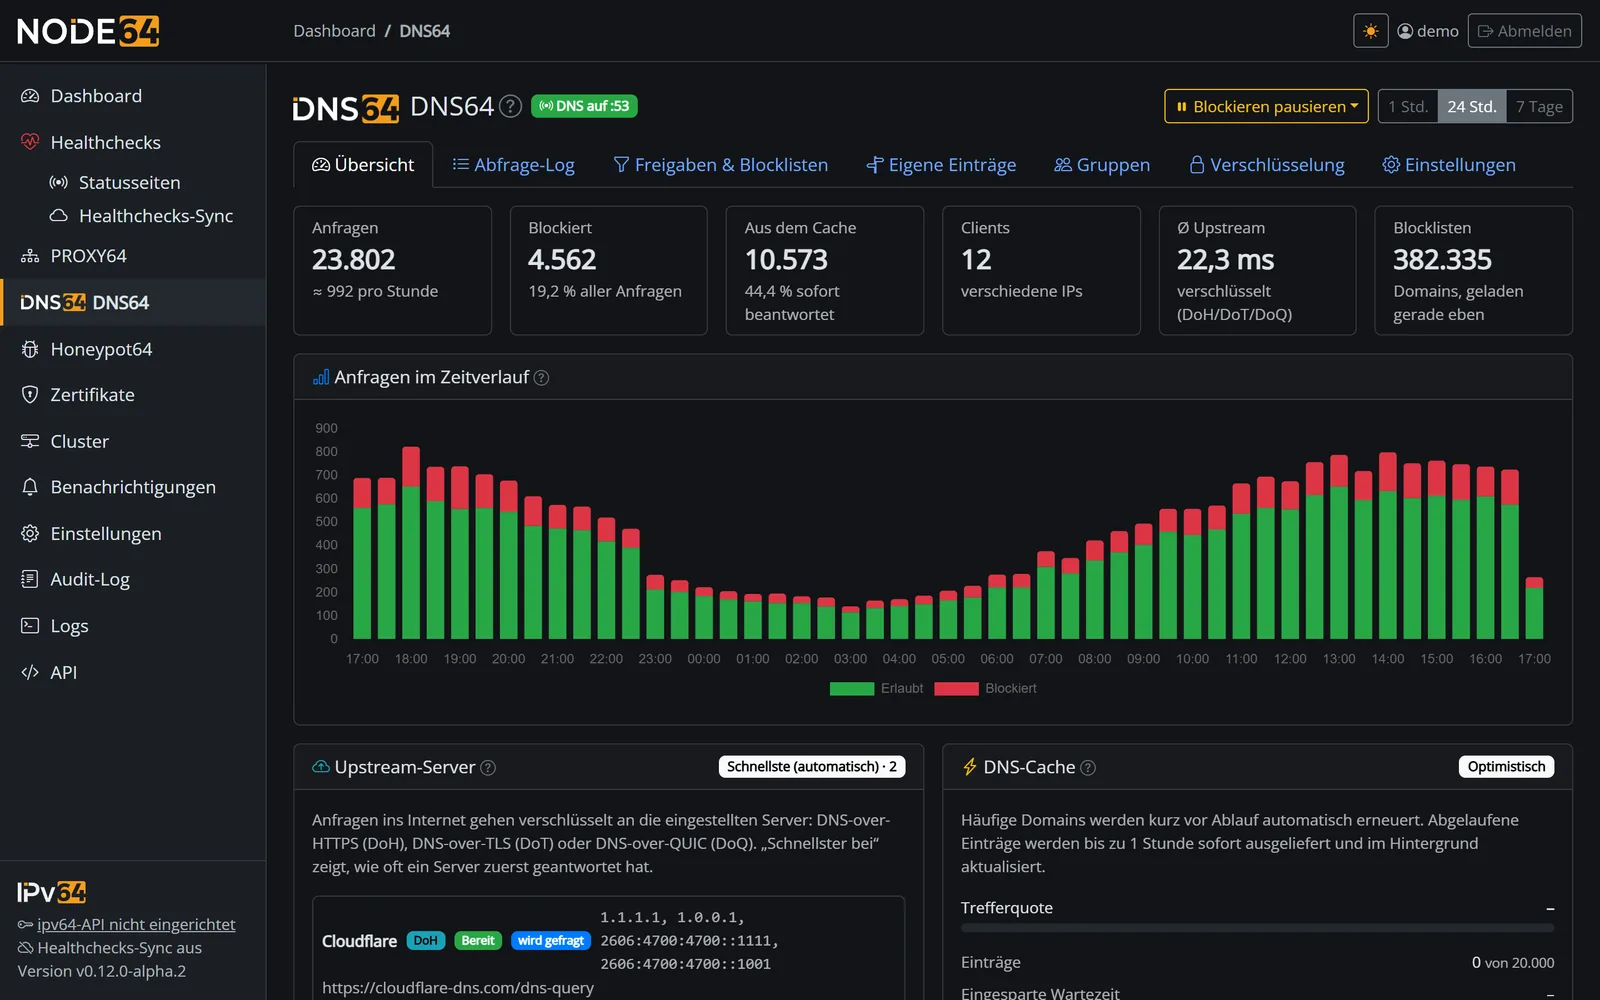
Optimistischer Cache mit 20.000 Einträgen (einstellbar). Die Betriebsart „Schnellste (automatisch)“ misst die Upstreams laufend und fragt nur die gerade schnellsten.
Statistik & Abfrage-Log
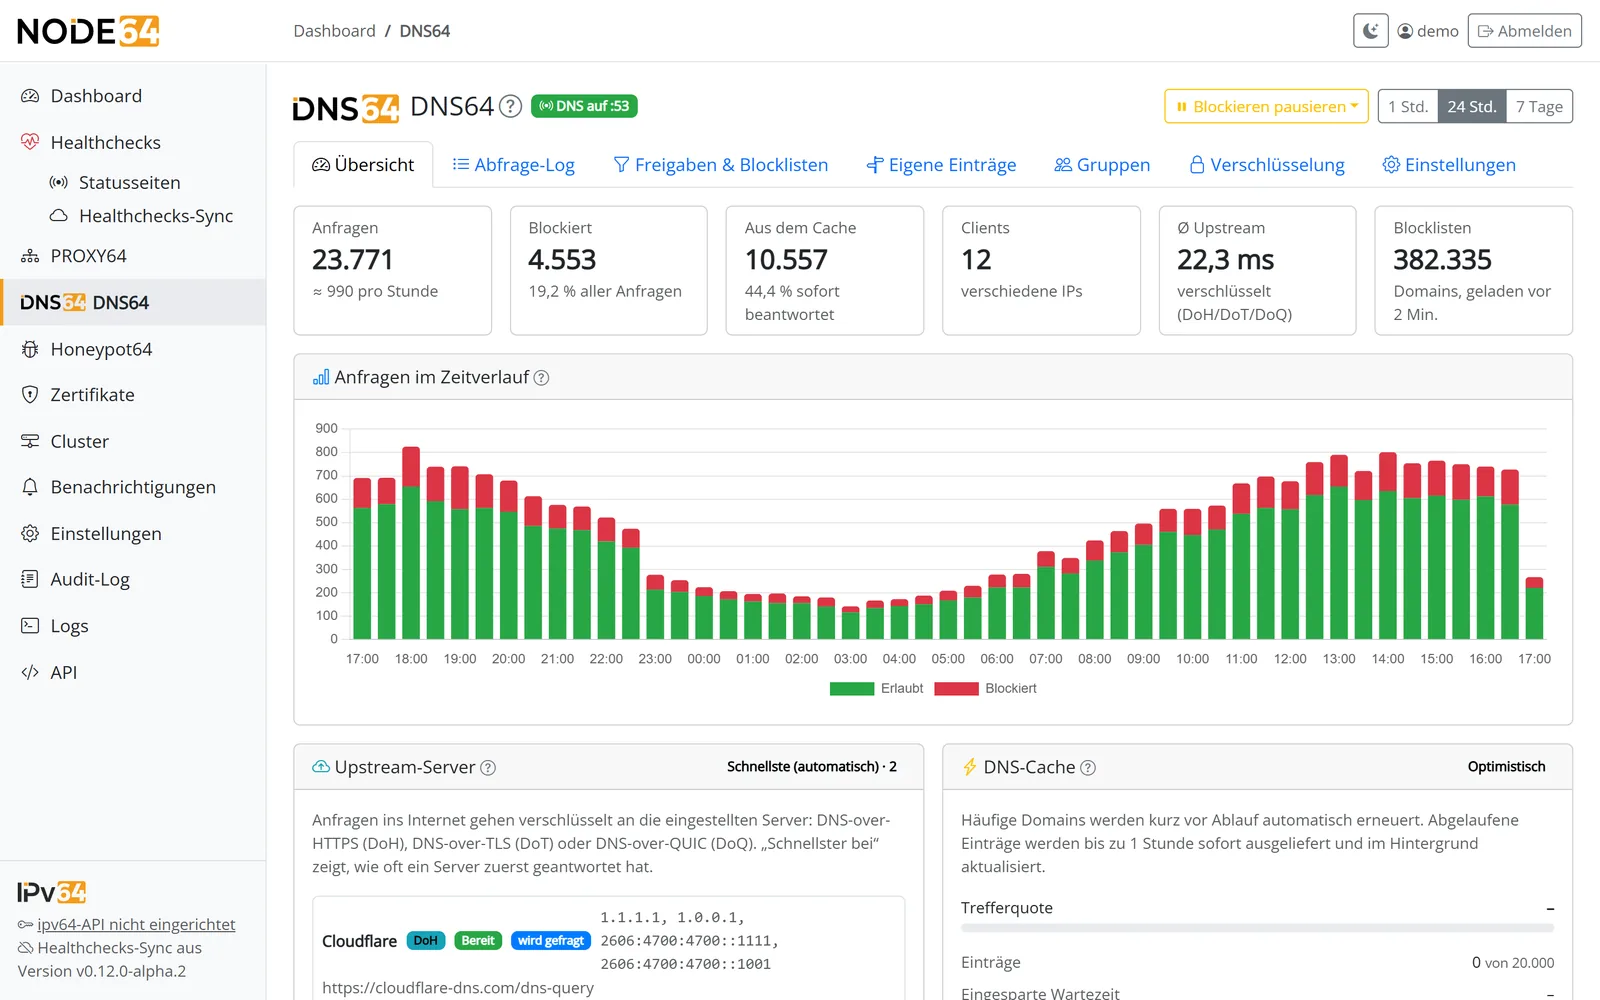
Diagramm über 1 Stunde, 24 Stunden oder 7 Tage, Top blockierte und erlaubte Domains, Top-Clients. Im Live-Log gibst du eine Domain mit einem Klick frei – oder sperrst sie für alle Geräte.
Sicher by Design
Kein offener Resolver: DNS64 antwortet nur privaten und eigenen Netzen. Läuft ohne Root in einem Container ohne Betriebssystem, Client-IPs im Log wahlweise gekürzt oder gar nicht.
Lokaler DNS
Eigener Menüpunkt: DNS64 wird zum zuständigen DNS-Server für home.lan – mit SOA, TXT, MX, SRV, PTR und CAA, Zonendateien im BIND-Format und dynamischen Updates vom DHCP-Server.
Gerätenamen automatisch
Geräte aus deinen Gruppen heißen von selbst tablet-lea.home.lan – mit aktueller IP und Rückwärtssuche.
Weiterleitungen
firma.local an den VPN-DNS, Rückwärtszonen an den Router – per IP, DoT, DoH oder DoQ. Interne Namen gehen nie ins Internet.
Im Cluster
Blocklisten, Einträge, Weiterleitungen und Gerätegruppen auf allen Nodes gleich – jeder Bereich einzeln schaltbar, Einträge auf Wunsch nur für eine Node.
Jede Anfrage, ein klarer Weg
Deine Geräte fragen DNS64 – unverschlüsselt über Port 53 oder verschlüsselt per DoT, DoQ und DoH. DNS64 beantwortet jede Anfrage in fester Reihenfolge:
- Netz prüfen
Nur Geräte aus deinen Netzen bekommen eine Antwort. - Eigene Einträge, Zonen & lokale Namen
Deine LAN-Namen zuerst;fritz.box& Co. fragt DNS64 nur beim Router oder bei deiner Weiterleitung. - Blocklisten
Gelistete Domains bekommen0.0.0.0bzw.::– oder wahlweise NXDOMAIN. - Weiterleitungen, Cache, dann verschlüsselt ins Internet
Firmen- oder VPN-Domains gehen an deine eigenen DNS-Server; alles andere aus dem Cache oder per DoH, DoT oder DoQ an die Upstreams.
  # Heimnetz                                                 # Internet
 ┌────────────┐              ┌───────────────────┐
 │ PC · Mac   │  DNS     53  │      Node64       │  DoH · DoT · DoQ
 │ Handy · TV │ ───────────► │      DNS64        │ ═══════════════════╗
 │ Tablet     │  DoT/DoQ 853 │                   │  verschlüsselt     ║
 │ Konsole    │  DoH     443 │ 1 Netz erlaubt?   │                    ▼
 │            │ ◄─────────── │ 2 eigene Einträge │  ┌──────────────────────┐
 └────────────┘   Antwort    │ 3 lokale Zonen    │  │ Cloudflare · Quad9   │
                             │ 4 lokale Namen    │  │ Google · AdGuard     │
                             │ 5 Blocklisten     │  │ Mullvad · eigene     │
                             │ 6 Weiterleitungen │  └──────────────────────┘
                             │ 7 Cache           │
                             │ 8 Upstream        │
                             └─────────┬─────────┘
                                       │ lokale Namen, Weiterleitungen
                                       ▼
                                 ┌──────────────────────────┐
                                 │ Router · eigene Server   │
                                 └──────────────────────────┘
„DNS64“ ist der Name des Moduls. Eine NAT64-Synthese nach RFC 6147 macht es nicht – es ist ein DNS-Filter und Resolver.
Alles im Blick – auch im Detail
Sieh live, welche Domains deine Geräte fragen, was blockiert wird und warum. Und wenn eine Seite klemmt, gibst du die Domain samt Subdomains direkt im Log frei.
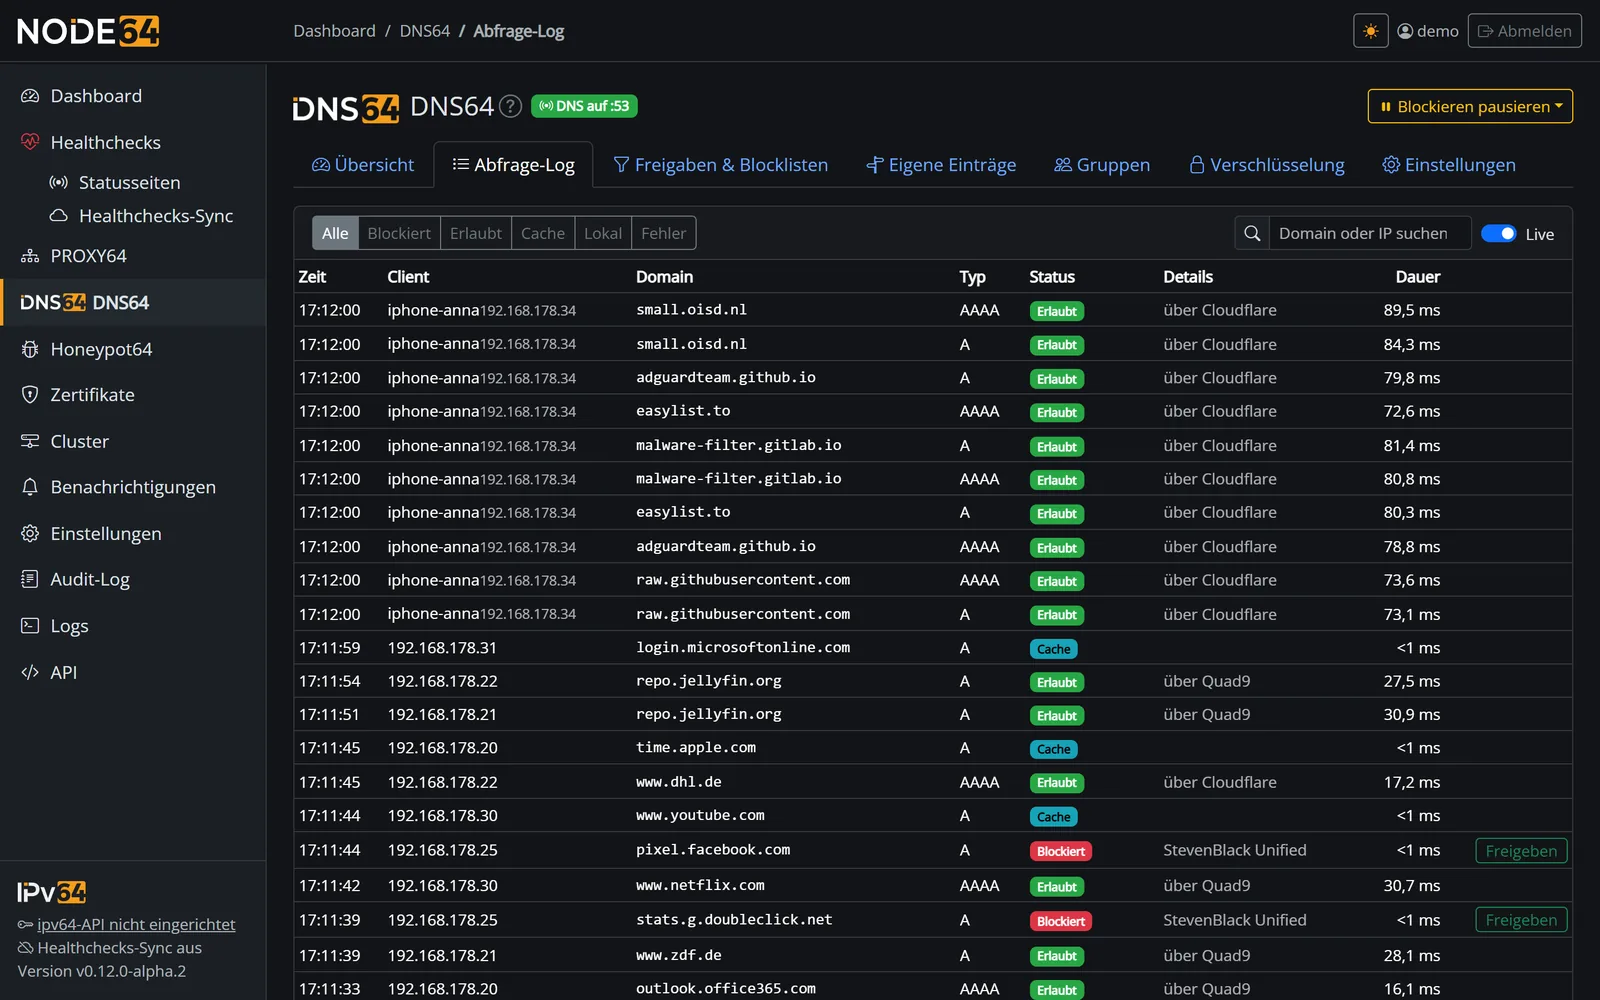
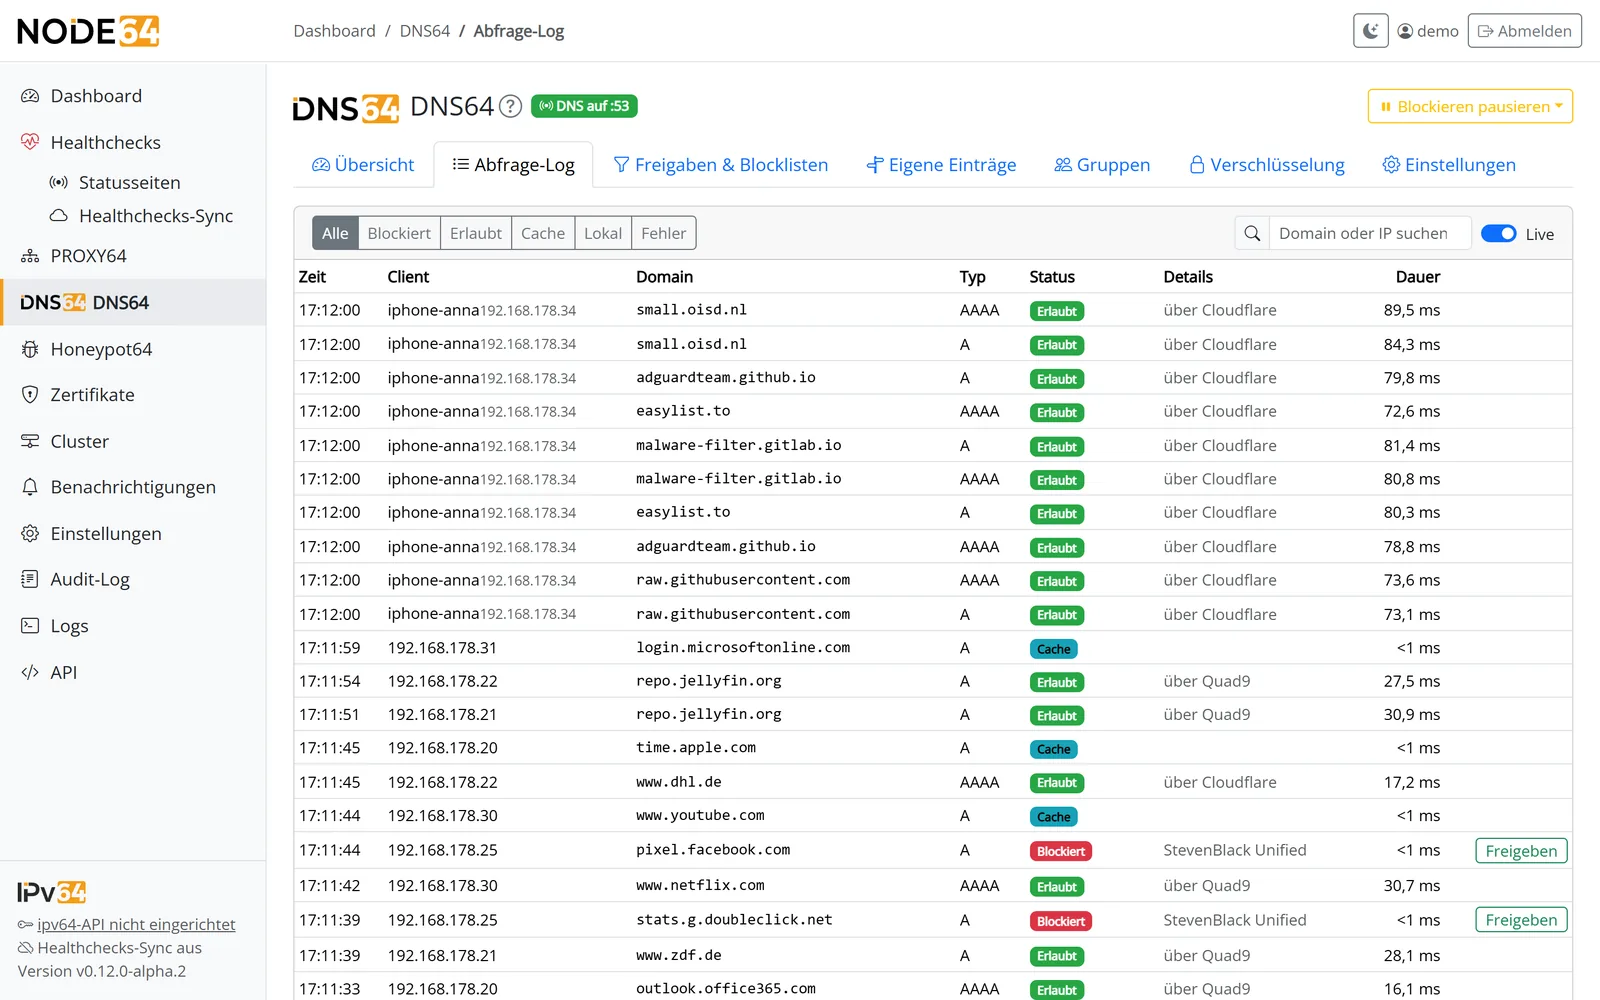
Abfrage-Log: filtern nach blockiert, erlaubt, Cache, lokal oder Fehler, suchen nach Domain oder IP, Protokoll je Anfrage (UDP, TCP, DoH, DoT, DoQ).
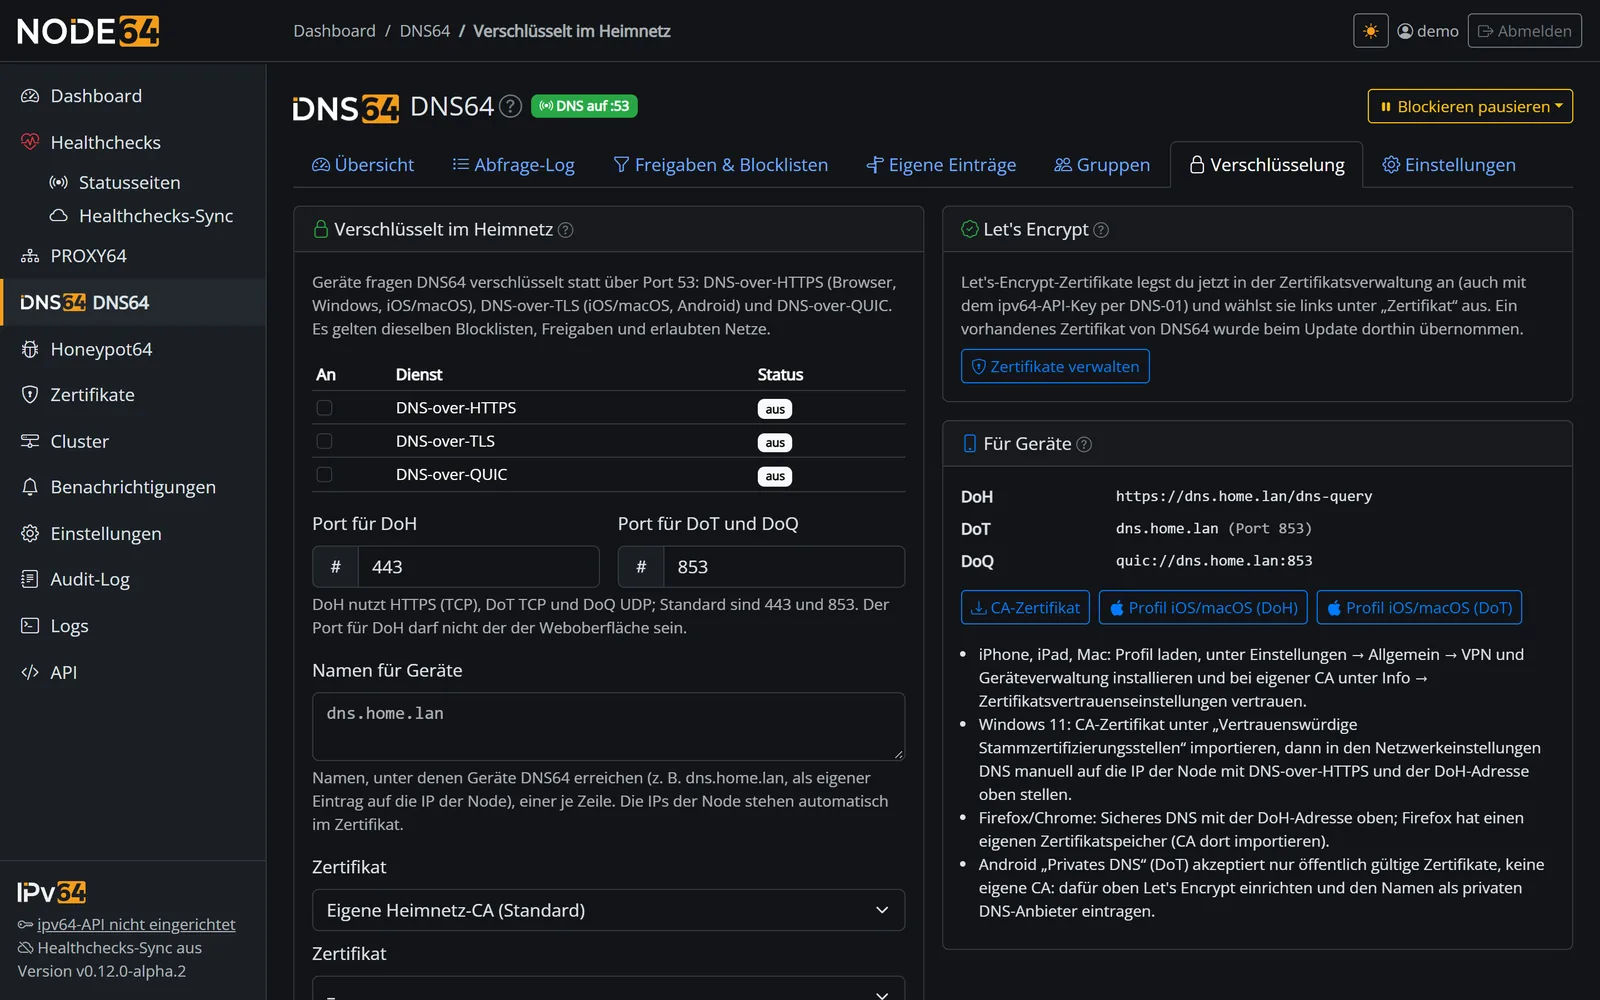
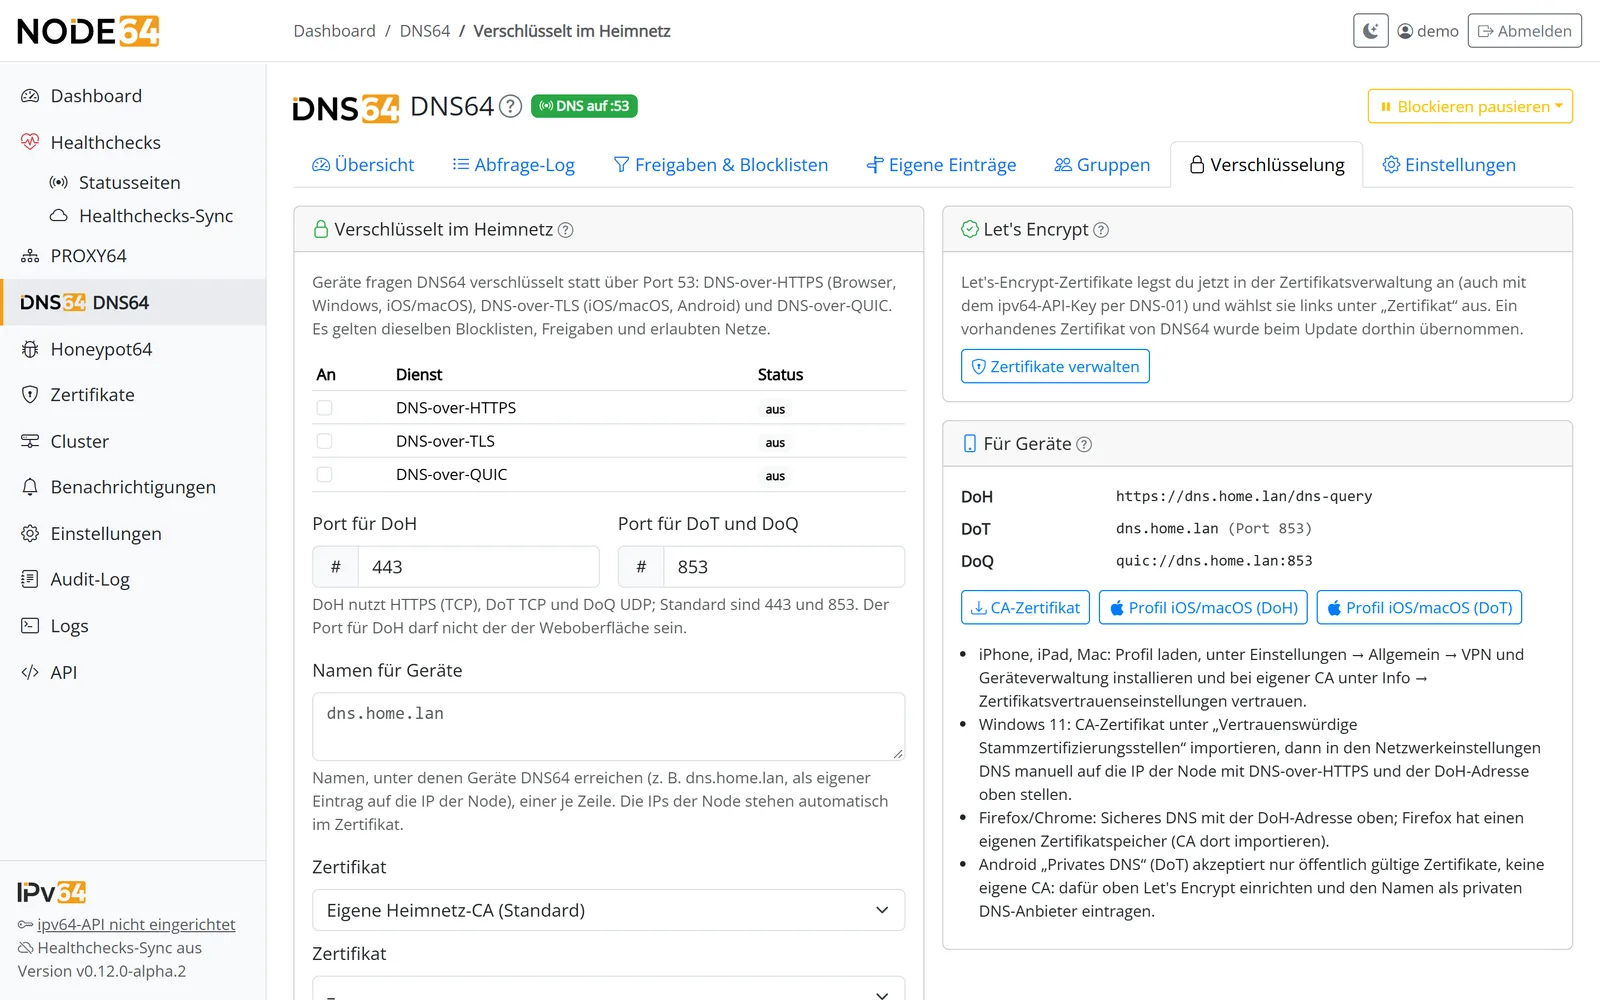
Reiter „Verschlüsselung“: DoH, DoT und DoQ einzeln einschalten, Zertifikat wählen, CA-Zertifikat und Apple-Profil herunterladen.
Umstieg leicht gemacht
Wer schon einen DNS-Filter wie Pi-hole oder AdGuard Home kennt, findet sich sofort zurecht. Vieles, was du von dort gewohnt bist, nimmst du einfach mit:
| Was du brauchst | In DNS64 |
|---|---|
| Blocklisten im hosts-Format oder mit einer Domain je Zeile | werden gelesen |
Filterlisten in Adblock-Syntax (||domain^, @@||domain^) | DNS-relevanter Teil |
| Vorhandene Whitelist bzw. Freigaben | einfach einfügen |
Antwort 0.0.0.0 / :: oder NXDOMAIN | wählbar |
| Blockieren kurz pausieren | 10 min oder bis auf Weiteres |
| Upstream ausschließlich verschlüsselt | immer, ohne Zusatzdienst |
| Gleiche Oberfläche, Benachrichtigungen und Backups wie Healthchecks & PROXY64 | alles in Node64 |
In Zahlen
* Interner Test auf eigener Hardware; deine Werte hängen von Gerät und Netz ab.
Häufige Fragen
Alles Weitere findest du Schritt für Schritt in der DNS64-Doku und in den FAQ.
0.0.0.0/0, ::/0) lehnt DNS64 ab.network_mode: host), damit DNS64 die echten Geräte-IPs sieht und den Router für lokale Namen selbst findet.Dein Netz, dein DNS
Node64 installieren, DNS64 einschalten, im Router eintragen – fertig. Das öffentliche Image erscheint in Kürze.
Passend dazu: DynDNS64 hält deine ipv64.net-Domains aktuell, PROXY64 & CDN64 bringen deine Dienste sicher ins Netz.

