Online ohne Portfreigabe.
Auch hinter DS-Lite und CGNAT.
CDN64 bringt Dienste aus deinem Heimnetz ins Internet, ohne dass du im Router einen Port öffnest. Deine Node baut einen verschlüsselten Tunnel zu zwei Edge-Servern von ipv64.net in Nürnberg und Falkenstein auf – Besucher kommen dort an und werden zu dir gereicht. Die Cloudflare-Tunnel-Alternative aus Deutschland – mit Schutz auf den Edge-Servern, Notbremse und Portmapper für TCP und UDP, eingeschaltet mit einem Klick in PROXY64.
  Dein Heimnetz                           ipv64-Edge-Server (Deutschland)
 ┌────────────────┐                     ┌──────────────────────────┐
 │                │ ════ Tunnel 1 ═════►│ Nürnberg                 │
 │     Node64     │                     └──────────────────────────┘
 │                │                     ┌──────────────────────────┐
 │                │ ════ Tunnel 2 ═════►│ Falkenstein              │
 └────────────────┘                     └──────────────────────────┘
  Router: kein Port offen                         ▲
                                                  │ Besucher kommen hier an
                                                  │ (per IPv4 und IPv6)
Von innen nach außen – deshalb bleibt der Router zu
Für deinen Router ist der Tunnel ein ganz normaler ausgehender Verbindungsaufbau, wie beim Aufruf einer Webseite. Ein Besuch läuft dann so:
- DNS
ipv64 antwortet mit den Adressen beider Edge-Server – du musst nichts eintragen. - Edge-Server
Ein Server nimmt die Verbindung an und schaut nur, für welchen Namen sie ist. - Tunnel
Er schickt sie durch den offenen Tunnel zu deiner Node – mit der echten Besucher-IP. - PROXY64
Zugriffslisten, Limits, Blocklisten, Statistik und Log wirken wie im Heimnetz; dein Dienst antwortet.
Modus 1 – durchreichen Standard
Der Edge-Server liest nur den Namen und reicht die verschlüsselte Verbindung weiter. Zertifikat und Schlüssel bleiben in deiner Node, ipv64 sieht keine Inhalte – auch bei HTTP/3.
 Besucher         ipv64-Edge-Server       Node64 (Heimnetz)
 ┌─────────┐      ┌───────────────┐       ┌───────────────┐   ┌────────┐
 │ Browser │ TLS  │ liest nur SNI │ QUIC  │ Node64        │   │ Dienst │
 │IPv4/IPv6│─────►│ entschlüsselt │══════►│ TLS endet hier│──►│        │
 └─────────┘      │ nicht         │Tunnel │ Zertifikat,   │   └────────┘
                  └───────────────┘       │ Limits, Log   │
                                          └───────────────┘
Modus 2 – auf dem Edge-Server beenden
TLS endet auf den Edge-Servern. Sie holen das Zertifikat selbst und filtern schon vor deinem Anschluss – sinnvoll bei kleinem Upload. Umschalten per Knopf, ohne DNS-Änderung.
 Besucher         ipv64-Edge-Server       Node64 (Heimnetz)
 ┌─────────┐      ┌───────────────┐       ┌───────────────┐   ┌────────┐
 │ Browser │ TLS  │ TLS endet hier│ QUIC  │ Node64        │   │ Dienst │
 │IPv4/IPv6│─────►│ Zertifikat,   │══════►│ Anfrage als   │──►│        │
 └─────────┘      │ Limits, 429   │Tunnel │ HTTPS, echte  │   └────────┘
                  └───────────────┘       │ Besucher-IP   │
                                          └───────────────┘
Warum CDN64
Kein Portforwarding, kein DynDNS-Gefrickel, keine Angst vor offenen Ports – und trotzdem bleibt alles in deiner Hand und in Deutschland.
Jeder Anschluss
DS-Lite, CGNAT, Mobilfunk, nur IPv4 oder nur IPv6: Weil die Node von innen verbindet, klappt es überall, wo Webseiten aufgehen. Besucher erreichen dich trotzdem per IPv4 und IPv6.
Deine Verschlüsselung
In Modus 1 endet TLS erst in deiner Node. Pfade, Kopfzeilen, Cookies und Inhalte bleiben für ipv64 unsichtbar – du entscheidest, ob du das für Modus 2 aufgibst.
Zwei Server, ein Name
Das DNS nennt beide Edge-Server, Besucher verteilen sich automatisch. Fällt ein Server aus, übernimmt der andere; fehlt ein Tunnel, reicht der Nachbar-Server die Besucher weiter. Mit Business und Company sind es sogar vier parallele Verbindungen je Server – etwa doppelt bis 2,5-mal so schnell, mit Lastverteilung bis in die CPU-Kerne deiner Node und Ausfallsicherheit.
Doppelt geschützt
Grob schon auf den Edge-Servern – Spamhaus DROP, Grenzen je IP, Schutz gegen Missbrauch –, fein in deiner Node mit Rate-Limits, Blocklisten, Ländersperre und Zugriffslisten. Mit echter Besucher-IP.
Ein Klick mit Selbsttest
In der Host-Liste von PROXY64 auf „Einschalten“: Account prüfen, Tunnel aufbauen, Namen umstellen, Probe über das Internet – jeder Schritt mit Ergebnis und Abhilfe.
DNS stellt ipv64 um
Kein CNAME, kein Umtragen: Beim Einschalten zeigt der Name auf die Edge-Server, beim Ausschalten kommt der alte Eintrag zurück. Im Heimnetz beantwortet DNS64 den Namen lokal – der Weg bleibt zu Hause.
Fair und schnell
QUIC über UDP, Rückfall auf TCP. Niemand wird getrennt, gebremst wird erst ab 80 % Auslastung – und dann gerecht. Im Test schöpfte der Tunnel den vollen Upload der Leitung aus. Antworten komprimiert die Node mit zstd oder Brotli – das spart Traffic.
Du erfährst es zuerst
Steht der Tunnel 3 Minuten lang zu keinem Server oder sperrt ipv64 einen Namen, meldet sich Node64 über deine Kanäle. Auf Wunsch legt die Node gleich einen Online-Healthcheck an.
Souverän
Edge-Server in Deutschland, Betreiber in Deutschland, DSGVO. Kein Tunnel über einen US-Anbieter. Mehr dazu unter Souveränität.
Notbremse
Bei einem Angriff einen Namen pausieren: Die Server nehmen sofort nichts mehr an, trennen offene Verbindungen – und deine IP bleibt trotzdem verborgen. Fortsetzen mit demselben Knopf.
TCP und UDP
SSH, WireGuard, Spiele-Server oder die Proxmox-Oberfläche: Der Portmapper reicht rohe Ports durch den Tunnel zu einem Stream in PROXY64 – ohne offenen Port zu Hause.
Auch ohne Node64
Ist dein Server schon öffentlich, gehen die Edge-Server in Modus 3 direkt dorthin – mit Cache, Komprimierung und Portmapper. Alle Namen siehst und pausierst du trotzdem in PROXY64.
Geschützt, bevor es bei dir klingelt
Wie bei Cloudflare steht vor deinem Anschluss ein Schutzschild – nur eben in Deutschland. Was grob nach Angriff aussieht, endet schon auf den Edge-Servern. Der Rest kommt mit der echten Besucher-IP bei dir an, und PROXY64 entscheidet fein je Host.
- Notbremse: Ein Klick auf Pausieren, und die Server nehmen für den Namen nichts mehr an – offene Verbindungen werden getrennt, das DNS bleibt auf den Servern, deine IP bleibt verborgen.
- Gemeinsam stärker: Was dein Honeypot64 oder die Community als Angreifer erkennt, sperrt PROXY64 sofort.
- Kein Rauswurf bei viel Verkehr: Gebremst wird erst bei echter Überlastung, und dann gerecht.
  Besucher, Bots, Angreifer
                           │
                           ▼
 ┌──────────────────────────────────────────────────┐
 │ ipv64-Edge-Server · Deutschland                  │
 │ • Spamhaus DROP: gekaperte Netze fliegen raus    │
 │ • je IP höchstens 256 Verbindungen, 50 neue/s    │
 │ • Pause: Notbremse je Name, IP bleibt verborgen  │
 │ • faire Drossel ab 80 % Last, niemand fliegt     │
 └─────────────────────────┬────────────────────────┘
                           ║  verschlüsselter Tunnel, echte Besucher-IP
 ┌─────────────────────────╨────────────────────────┐
 │ Node64 · PROXY64 im Heimnetz                     │
 │ • Honeypot64-Sofortsperre, ipv64-Blocklisten     │
 │ • Ländersperre, Rate-Limits je Host              │
 │ • Zugriffslisten, Block Common Exploits          │
 └─────────────────────────┬────────────────────────┘
                           ▼
                       Dein Dienst
Nicht nur Webseiten: SSH, WireGuard, Spiele-Server
Mit dem Portmapper öffnen die Edge-Server einen Port zwischen 50000 und 62000 und reichen TCP oder UDP roh weiter – erreichbar als name:port. Das geht durch den Tunnel zu deiner Node oder direkt zu einem öffentlichen Server.
Modus 1 und 2 – durch den Tunnel kein Port offen
In PROXY64 einen Stream anlegen und „Über CDN64 aus dem Internet erreichbar“ wählen. Zu Hause bleibt der Router zu, deine IP bleibt verborgen, und Blocklisten, Grenzen je IP und Ländersperre greifen mit der echten Besucher-IP.
 Besucher          ipv64-Edge-Server         Node64 (Heimnetz)
 ┌───────────┐     ┌──────────────┐          ┌──────────────┐   ┌──────────┐
 │ SSH,      │ TCP │ Port 55349   │  QUIC    │ Stream in    │   │ NAS,     │
 │ WireGuard,│────►│ Blockliste,  │═════════►│ PROXY64,     │──►│ Proxmox, │
 │ Spiel     │ UDP │ Grenzen je IP│  Tunnel  │ echte IP     │   │ Server   │
 └───────────┘     └──────────────┘          └──────────────┘   └──────────┘
  name.ipv64.net:55349                        Router: kein Port offen
Modus 3 – direkt zum Ziel, ohne Node64
Ist dein Server schon öffentlich erreichbar, verbinden sich die Edge-Server direkt dorthin – mit Cache für Webseiten und Portmapper für alles andere. Eingerichtet wird auf ipv64.net/cdn64.
 Besucher          ipv64-Edge-Server                Dein Server
 ┌───────────┐     ┌──────────────┐                 ┌───────────────┐
 │ Browser,  │ TCP │ Cache,       │  direkt, ohne   │ Webseite,     │
 │ App,      │────►│ Portmapper,  │────────────────►│ Spiele-Server │
 │ Spiel     │ UDP │ Blockliste   │  Tunnel         │ öffentlich    │
 └───────────┘     └──────────────┘                 └───────────────┘
                                                     Port am Ziel offen
Was sieht ipv64?
Beide Modi im Vergleich. Mit HTTPS ist Modus 1 Ende-zu-Ende verschlüsselt – unverschlüsseltes HTTP ist wie überall lesbar.
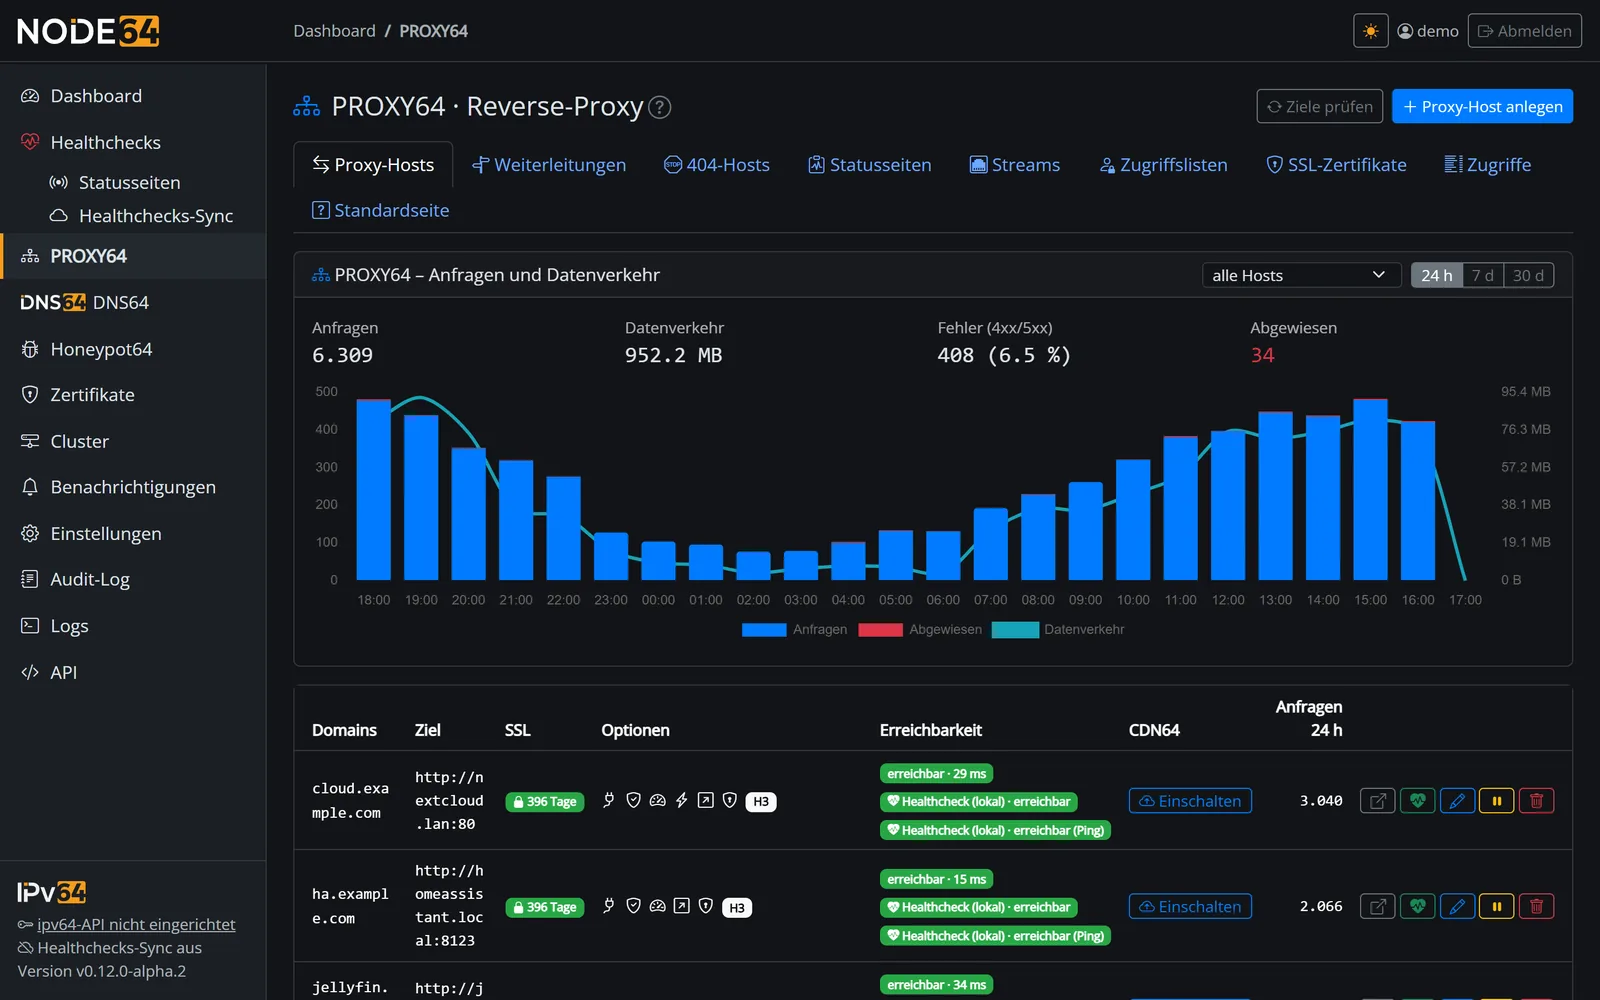
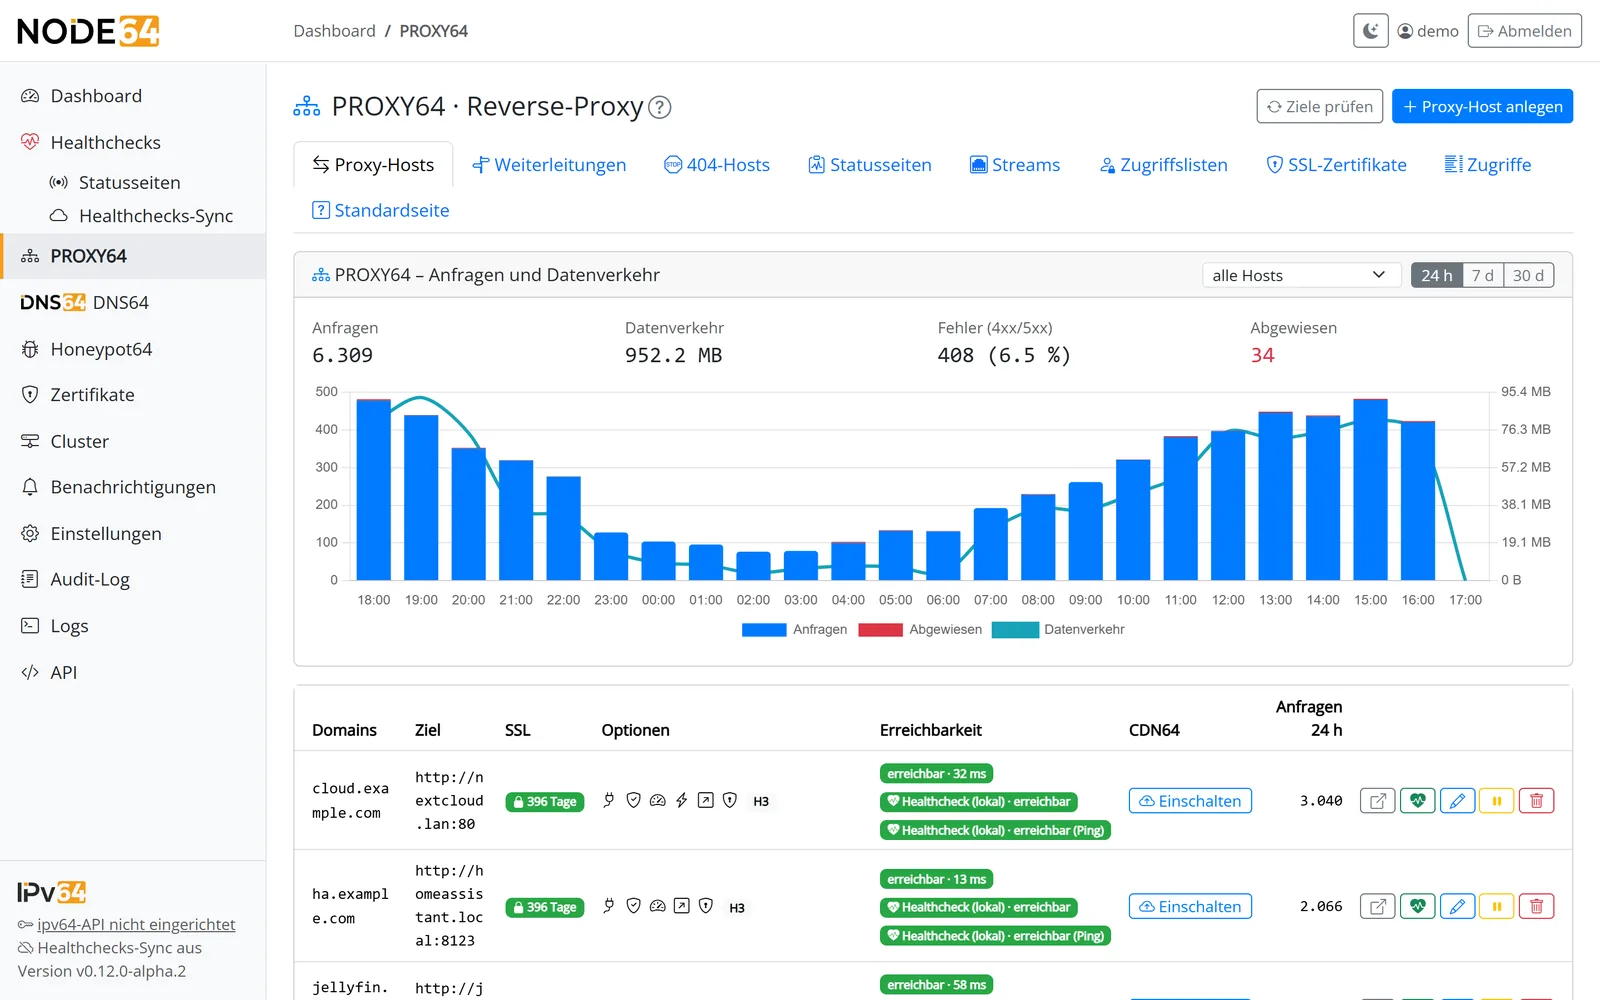
Spalte „CDN64“ in der Host-Liste: Einschalten, Modus wechseln, Zustand je Edge-Server.
| Information | Modus 1 (durchreichen) | Modus 2 (beenden) |
|---|---|---|
| Aufgerufener Name, Besucher-IP, Datenmenge | ja | ja |
| Pfad, Kopfzeilen, Cookies bei HTTPS | nein – verschlüsselt | ja – zur Weiterleitung |
| Inhalte (Seiten, Dateien, Passwörter) | nein – verschlüsselt | nur im Arbeitsspeicher der Server |
| Zertifikat und Schlüssel | bleiben in deiner Node | eigenes Zertifikat der Server |
| Schutz vor deinem Anschluss | Verbindungen je IP, Blockliste | zusätzlich Anfragen je IP, 429 |
CDN64 und Cloudflare Tunnel
Beide bringen Dienste ohne Portfreigabe online. Der Unterschied liegt darin, wo deine Daten laufen und wo die Verschlüsselung endet.
| Funktion | CDN64 mit Node64 | Cloudflare Tunnel (typisch) |
|---|---|---|
| Standort der Server | Deutschland (Nürnberg, Falkenstein) | weltweites Netz eines US-Anbieters |
| Wo TLS endet | wählbar: in deiner Node (Modus 1) oder am Edge (Modus 2) | beim Anbieter |
| Reverse Proxy mit Zugriffslisten, Limits und Statistik | PROXY64 im selben Container | zusätzlicher Connector-Dienst |
| Einrichtung | ein Klick im Proxy-Host, mit Selbsttest | Connector und Regeln im Dashboard |
| Domain | bei ipv64.net (DynDNS oder eigene Domain) | DNS beim Anbieter |
| Schutz am Rand | Blockliste, Grenzen je IP, faire Drossel, Pause je Name – dazu fein in PROXY64 mit Honeypot64-Sperren | großes Netz mit DDoS-Schutz und WAF |
| TCP und UDP (SSH, WireGuard, Spiele) | Portmapper: öffentlicher Port auf den Edge-Servern, auch durch den Tunnel | für Besucher meist nur mit Client-Software; öffentliche Ports in höheren Tarifen |
| Caching | in Modus 3 auf den Edge-Servern in Deutschland; in Modus 1 und 2 geht jede Anfrage zu dir | weltweit |
| Kosten | nach ipv64-Account-Klasse | kostenlose Stufe verfügbar |
Angaben zu Cloudflare Tunnel nach allgemeinem Kenntnisstand für eine typische Einrichtung; Funktionen können sich ändern.
Häufige Fragen
Alles Weitere steht Schritt für Schritt in der CDN64-Doku.
Schluss mit Portfreigaben
Node64 installieren, Proxy-Host anlegen, bei CDN64 auf „Einschalten“ klicken. Das öffentliche Image erscheint in Kürze.
Passend dazu: PROXY64 als Reverse-Proxy im Heimnetz, Healthchecks prüfen deine Dienste von außen.

