Dein Homelab.
Überwacht, geschützt, erreichbar.
Node64 ist die Schaltzentrale für dein Heimnetz: Healthchecks mit Statusseiten als moderne Uptime-Kuma-Alternative, Reverse Proxy mit Let's Encrypt und CDN-Tunnel als Cloudflare-Alternative, DNS-Filter mit DoH/DoT, DynDNS und ein Honeypot, der zusammen mit der Community Angreifer aussperrt – in einem einzigen Docker-Container.
docker run -d --name node64 \
  -p 8080:8080 \
  -v node64-data:/data \
  --restart unless-stopped \
  ghcr.io/ipv64net/node64:latest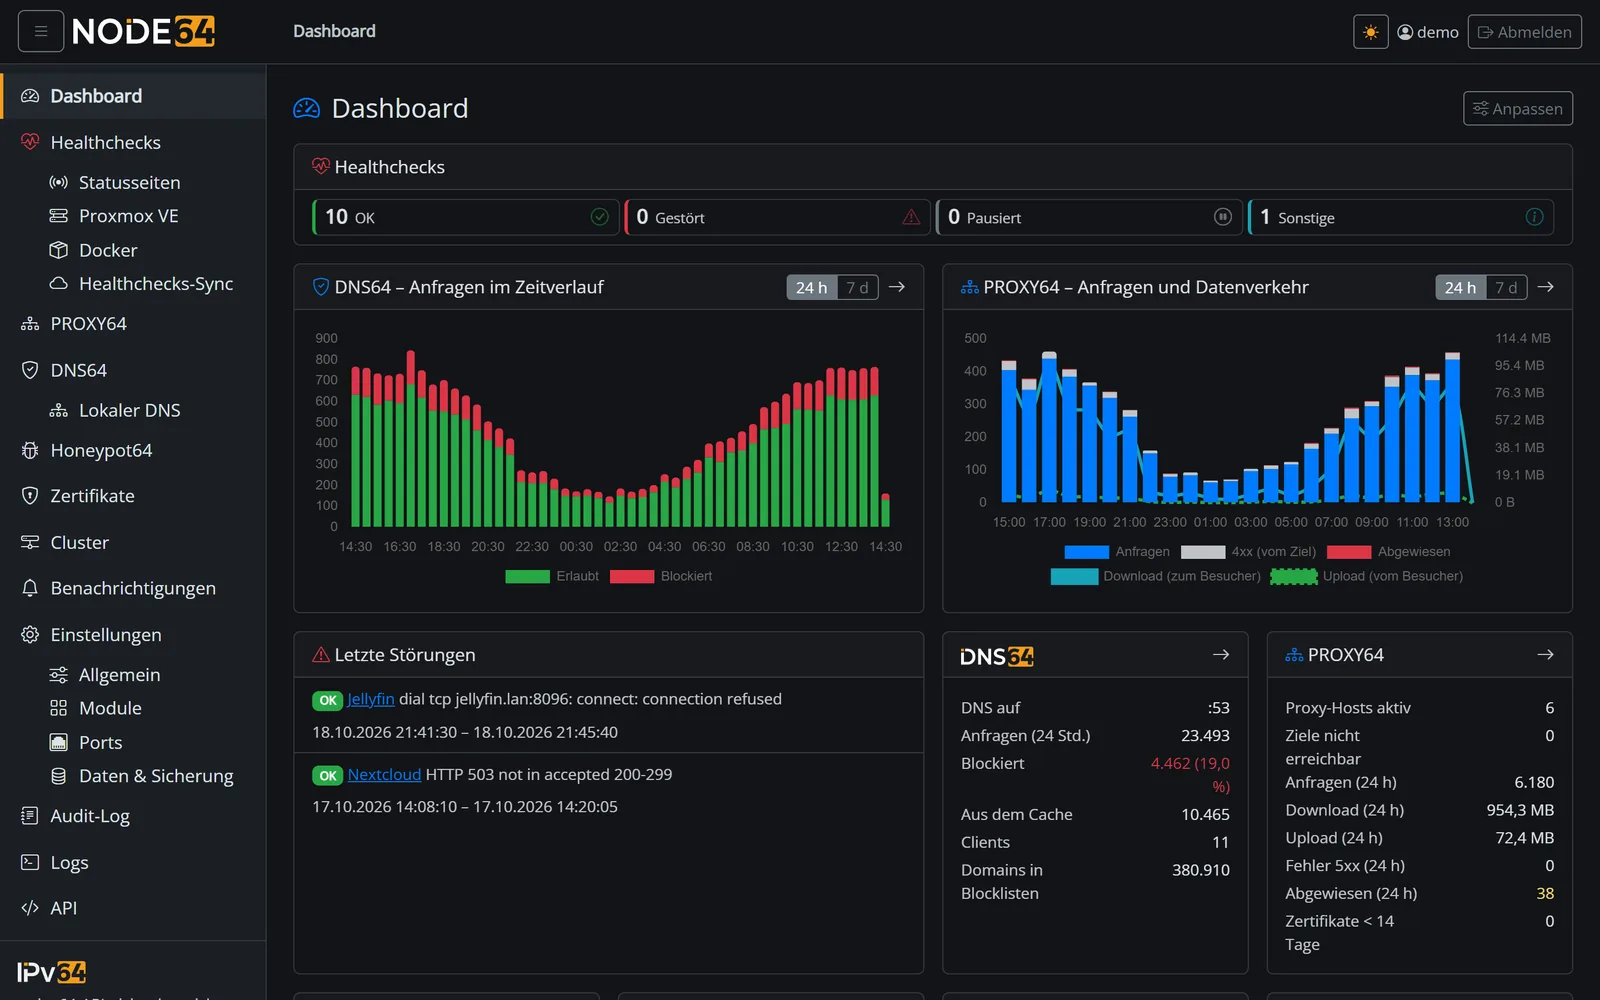
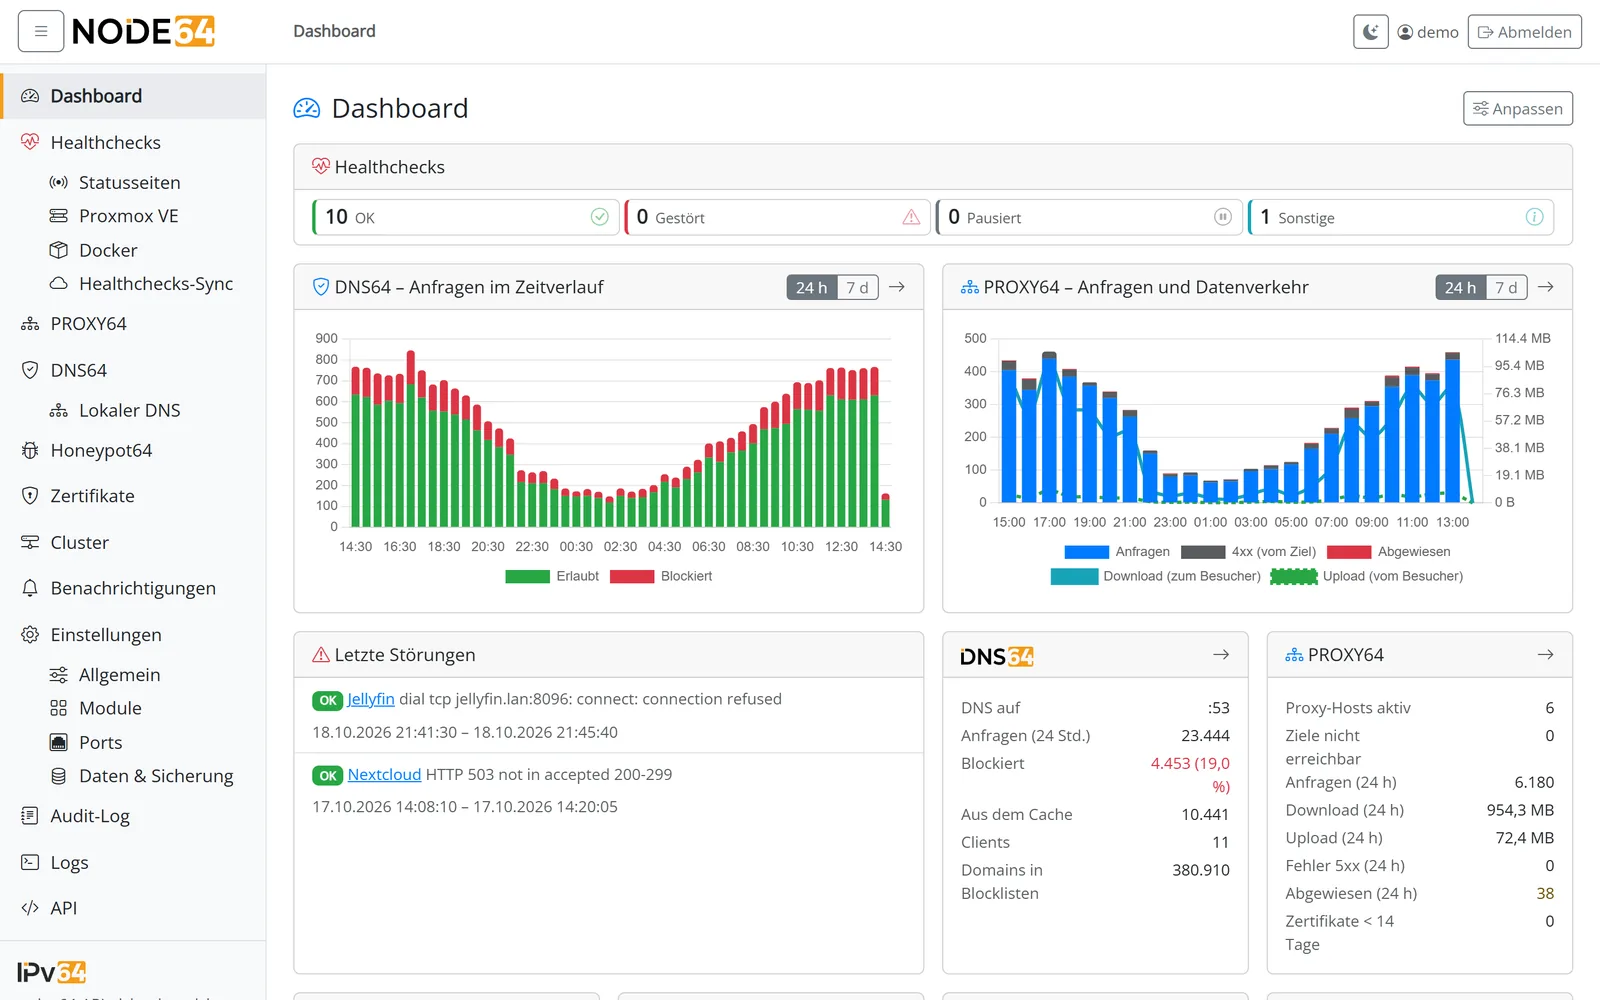
Fünf Module. Ein Container.
Statt Uptime Kuma, Nginx Proxy Manager, Cloudflare Tunnel, Pi-hole, einem DynDNS-Skript und einem Honeypot einzeln zu pflegen, schaltest du in Node64 einfach ein, was du brauchst. Eine Oberfläche, ein Login, ein Backup – und alles arbeitet zusammen.
Dazu für alle Module: zentrale Zertifikatsverwaltung, SSO & Passkeys, JSON-API und Prometheus-Metriken.
Module, die sich gegenseitig helfen
Node64 ist mehr als fünf Programme in einer Kiste. Die Module kennen sich und greifen ineinander – das spart Arbeit und macht dein Netz sicherer.
Honeypot → PROXY64
Fällt eine IP in einer Falle auf, sperrt PROXY64 sie sofort für alle Hosts – ohne auf eine Liste zu warten.
Community → alle
Aus den Meldungen vieler Sensoren entsteht die v64 Blocklist. PROXY64 und deine Firewall nutzen sie mit einem Klick.
Healthchecks → Statusseite
Deine Checks werden zur öffentlichen Statusseite – unter eigener Domain über PROXY64, auf Wunsch über CDN64.
PROXY64 → Healthchecks
Jeder Proxy-Host zeigt, ob sein Ziel erreichbar ist. Ein Klick legt den passenden Healthcheck an.
Zertifikate für alle
Let's Encrypt einmal zentral – für PROXY64, DoH und DoT von DNS64, Statusseiten und per API für NAS und Proxmox.
DNS64 über PROXY64
DNS-over-HTTPS teilt sich Port 443 mit deinen Webdiensten – PROXY64 reicht es durch.
DynDNS64 → Frühwarnung
Fällt deine eigene IP als Angreifer auf – etwa ein gekapertes Gerät –, meldet dir Honeypot64 das.
Eine Benachrichtigung für alles
Störung, neuer Angreifer, Zertifikat läuft ab, IP gewechselt: ein Kanal, eine Ruhezeit, keine Doppelmeldungen.
Lokal stark. Online noch stärker.
Node64 läuft vollständig in deinem Netz – ohne Account, ohne Cloud, auch wenn das Internet weg ist. Verbindest du ihn mit deinem kostenlosen ipv64.net-Account, kommt die Außensicht dazu:
- Prüfung von außen: ipv64.net prüft deine Dienste zusätzlich aus dem Internet – und meldet sich, wenn dein ganzer Anschluss offline ist.
- Ohne Portfreigabe online: CDN64 bringt Dienste über einen ausgehenden Tunnel ins Netz, auch hinter DS-Lite und CGNAT – bei Business mit zwei, bei Company mit vier parallelen Verbindungen je Server.
- Gemeinsam geschützt: Honeypot-Meldungen vieler Nodes werden zur v64 Blocklist – für dich und alle anderen.
- Alles an einem Ort: Checks, Domains und Meldungen auch im ipv64.net-Portal.
  # Dein Heimnetz                              # Internet
 ┌─────────────────────────────────┐
 │  NAS · Proxmox · Home Assistant │◄─┐
 │  Nextcloud · Router · Drucker   │  │ prüft lokal
 └─────────────────────────────────┘  │ (auch offline)
                                      │
               ┌──────────────────────┴─┐  ausgehend,     ┌──────────────────┐
               │        Node64          │  verschlüsselt  │    ipv64.net     │
               │ Healthchecks · PROXY64 │ ══════════════► │ Prüfung von außen│
               │ DNS64 · DynDNS64       │  kein Port offen│ Portal           │
               └────────────────────────┘                 │ CDN64-Edge (DE)  │
                                                          └──────────────────┘
Mehrere Nodes. Ein Bild.
Node64 auf dem Raspberry Pi, auf dem VPS und bei den Eltern? Verbinde sie zu einem Cluster – die Nodes gleichen sich direkt untereinander ab, auch über verschiedene Netze, immer verschlüsselt per HTTPS und ohne zusätzlichen Port.
 ┌─────────────┐  HTTPS  ┌─────────────┐
 │ Node64      │◄───────►│ Node64      │
 │ Heimnetz    │         │ VPS         │
 └──────┬──────┘         └──────┬──────┘
        │        HTTPS          │
        │   ┌─────────────┐     │
        └──►│ Node64      │◄────┘
            │ bei Eltern  │
            └─────────────┘
Je Modul wählbar
Healthchecks, Benachrichtigungen und Zertifikate – einmal einrichten, überall nutzen. Je Bereich ein Schalter; PROXY64 und DNS64 folgen.
Mit ipv64.net
Healthchecks laufen zusätzlich über die Server von ipv64.net – mit Online-Messstellen und Portal. Der Cluster ist ein zweiter, direkter Weg.
Ganz ohne Account
Ohne ipv64-Account läuft der Cluster rein lokal – inklusive Healthchecks mit eigener Bewertung und Benachrichtigung.
Ausfallsicher
Fällt eine Node aus, übernehmen die anderen die Benachrichtigungen – ohne Doppelmeldung. Nach 5 Minuten kommt eine Meldung, nach der Rückkehr wird alles nachgeholt.
Dein Status. Öffentlich, aber diskret.
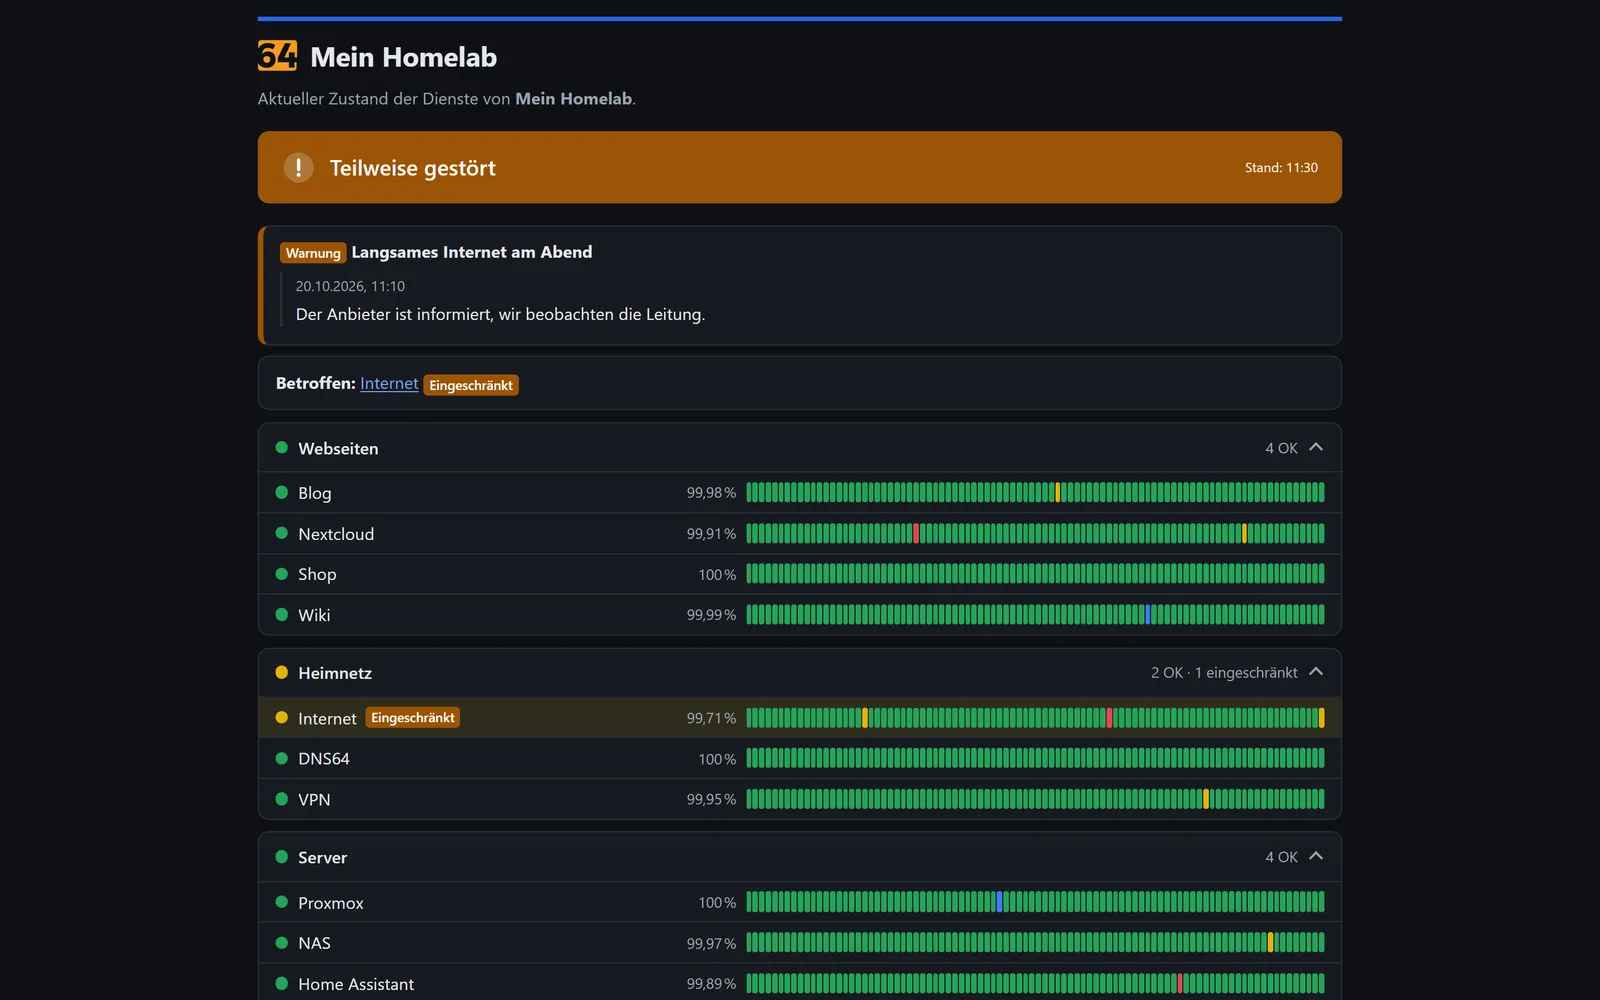
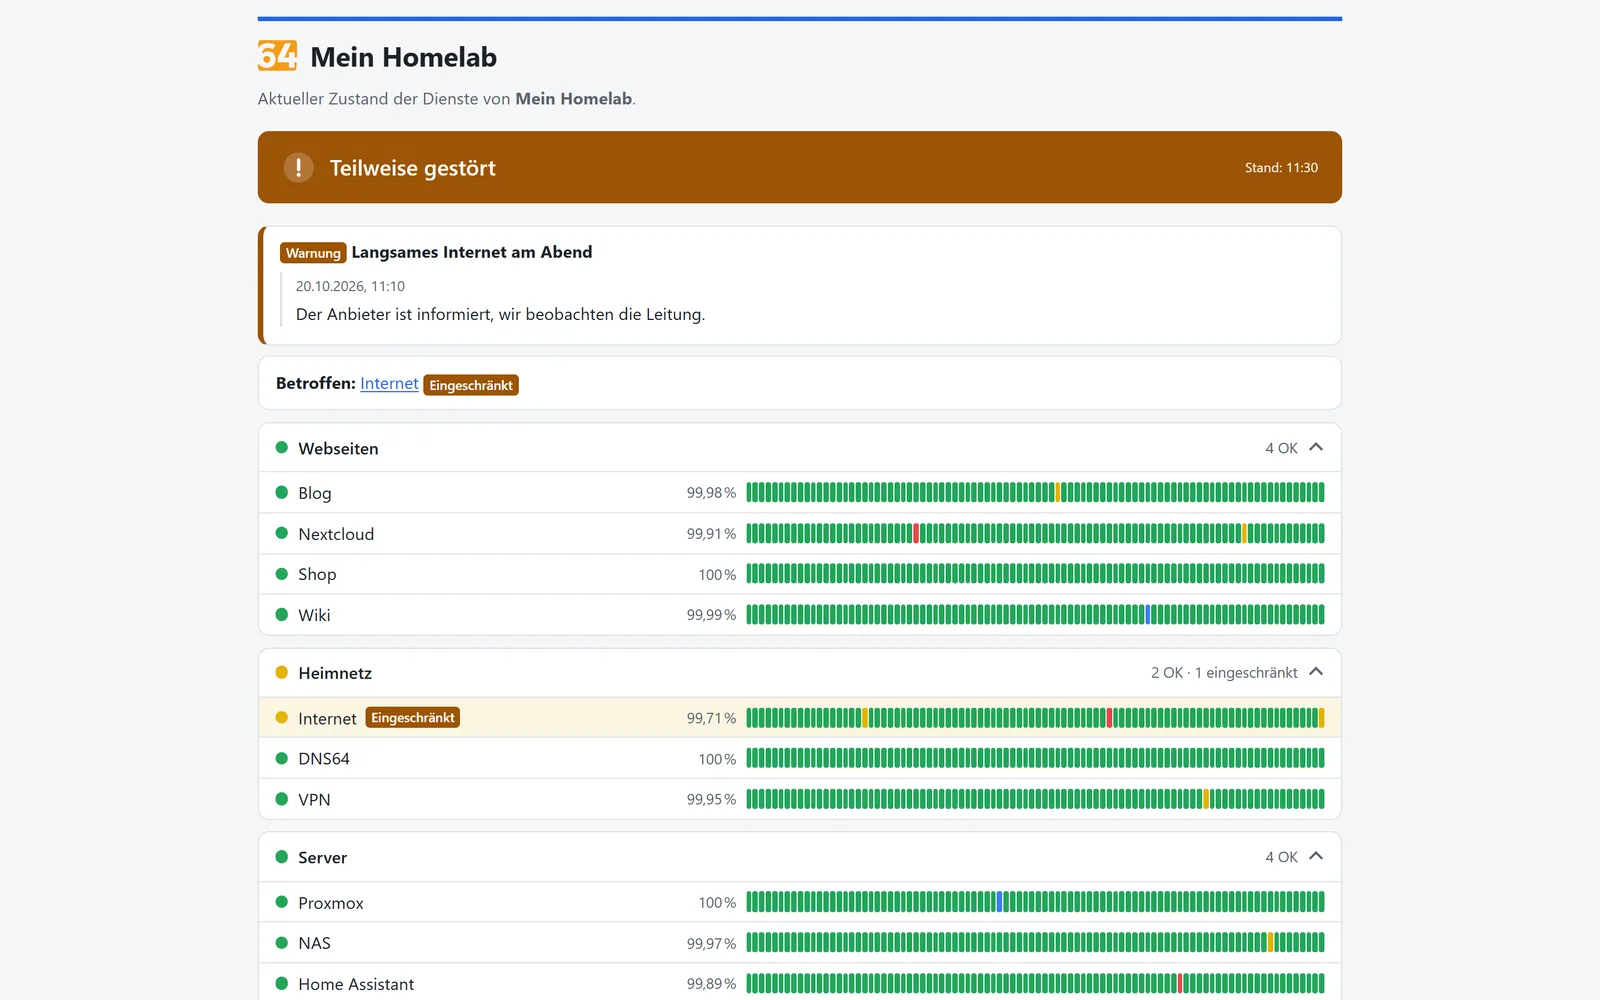
Aus deinen Healthchecks wird mit wenigen Klicks eine öffentliche Statusseite – sofort auf deiner Node, auf Wunsch unter eigener Domain über PROXY64 und CDN64.
- Tagesbalken für 30, 60 oder 90 Tage, Störungen und Wartungen erscheinen von selbst.
- Kacheln für den Monitor an der Wand oder kompakt zum Einbetten – mit eigenem Logo.
- Badges und status.json für README, Wiki und Home Assistant.
- Kein Zugriff auf Ziele oder IPs: Besucher sehen nur Namen, Zustand und Verfügbarkeit.
Einer sieht den Angriff. Alle sind geschützt.
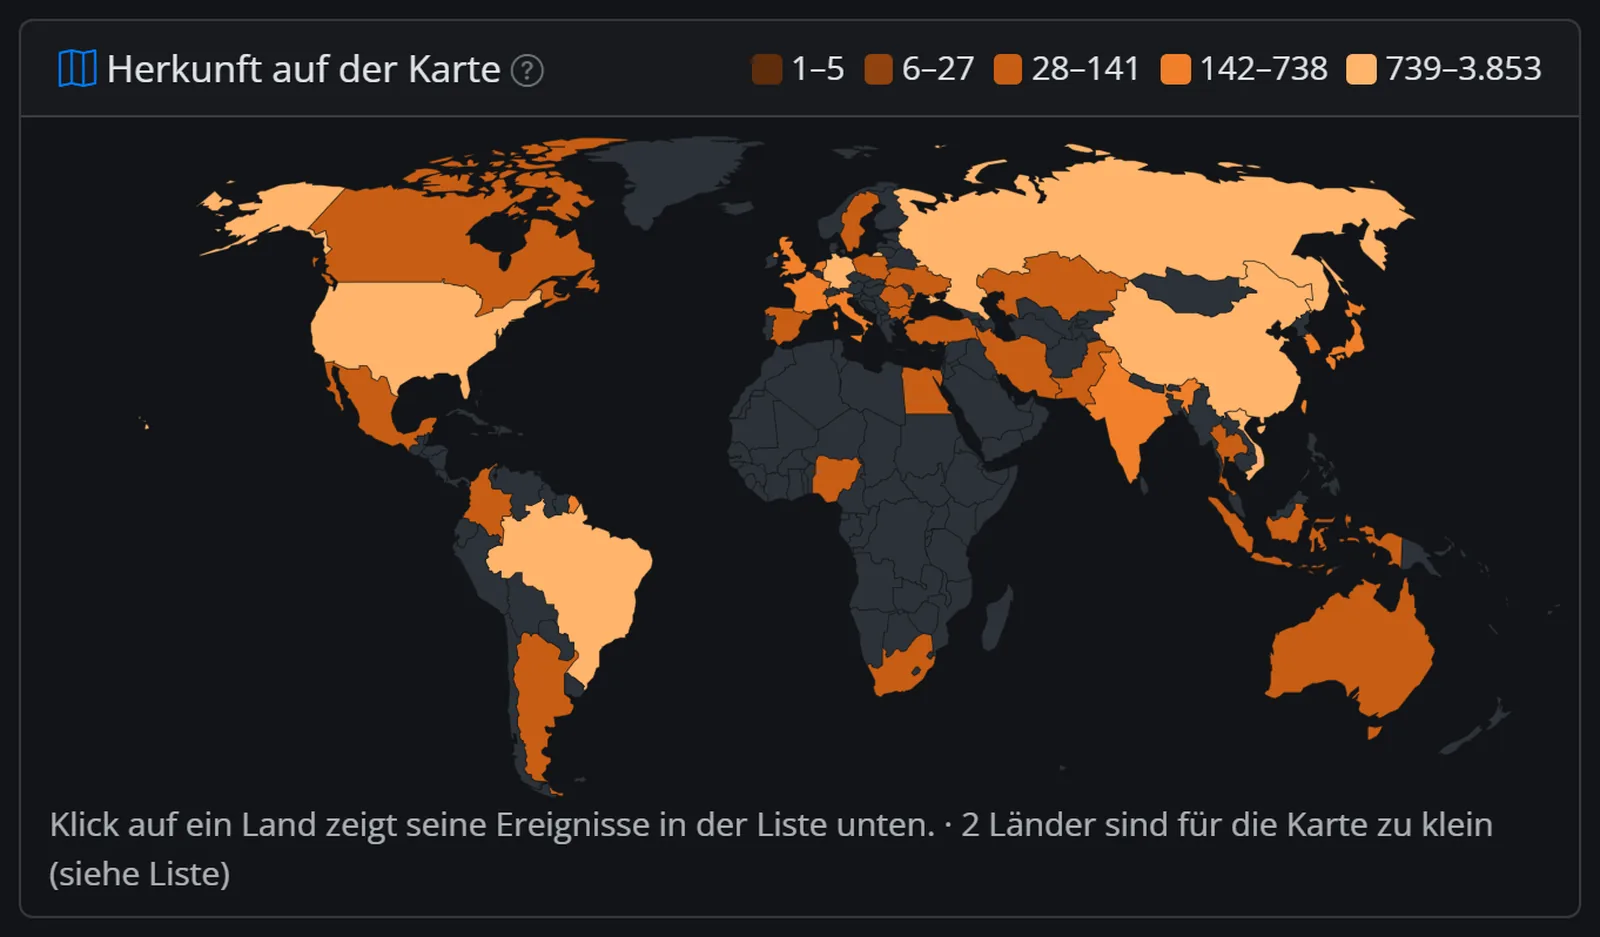
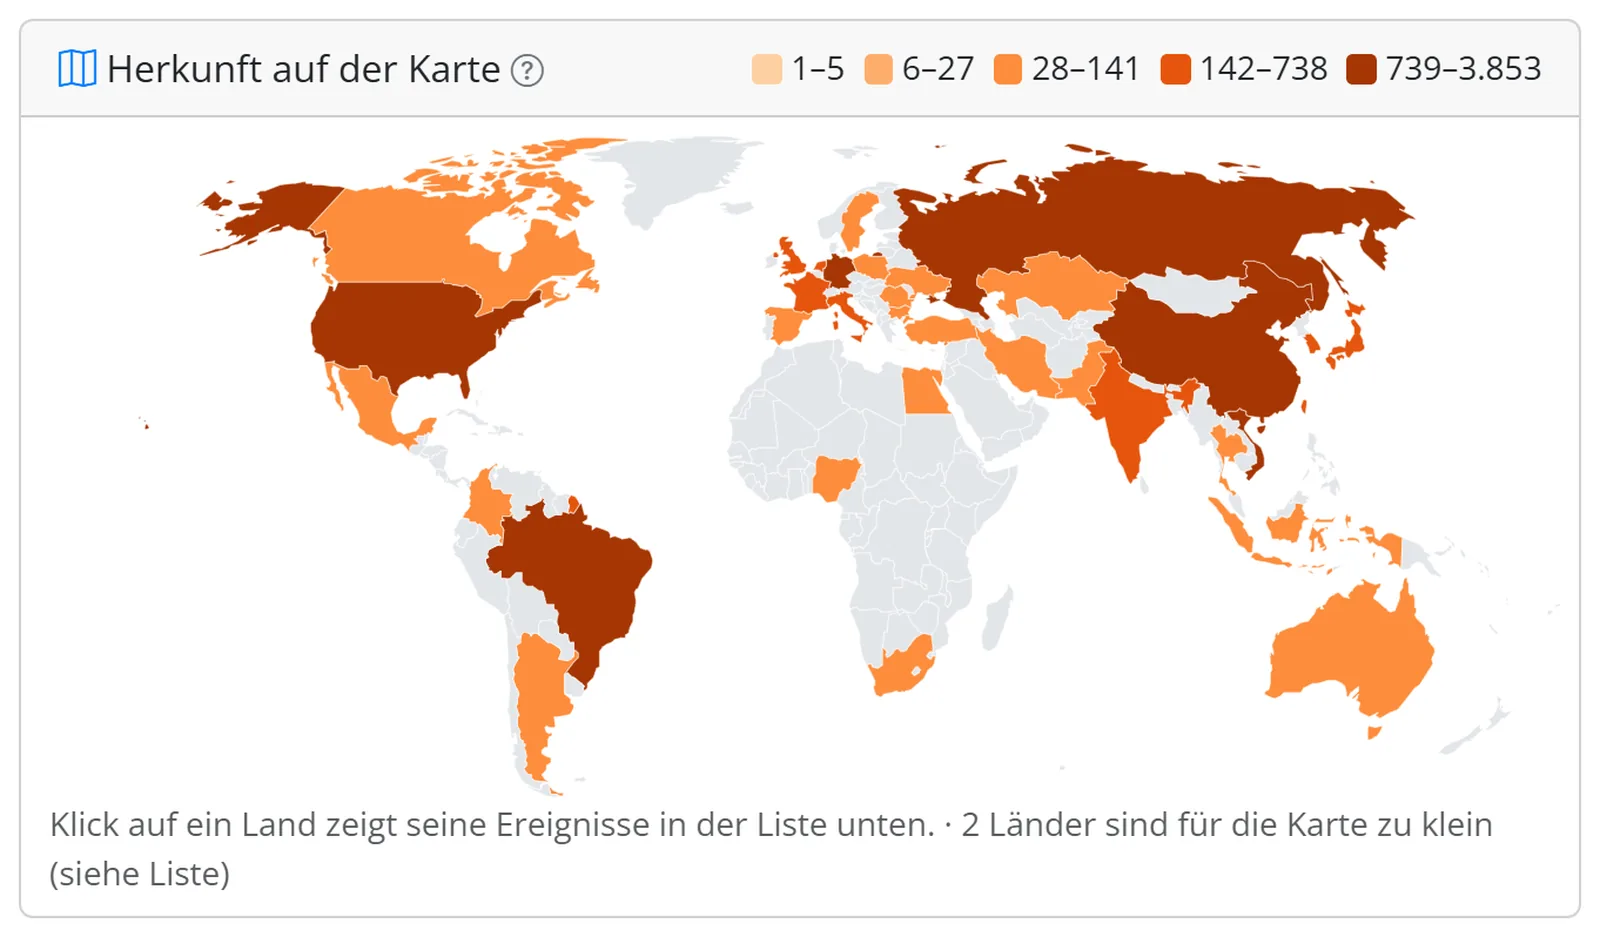
Honeypot64 stellt Fallen auf, die Angreifer anlocken. Auf Wunsch meldet deine Node sie an ipv64.net. Erst wenn mehrere unabhängige Accounts dieselbe IP sehen, landet sie auf der v64 Blocklist – und die schützt PROXY64, Firewalls und Router aller Nutzer. Je mehr mitmachen, desto früher steht ein Angreifer auf der Liste, bevor er bei dir ankommt.
- Fallen für alles, was Bots angreifen: SSH, Web-Logins, Mail, Datenbanken, RDP, VNC, MQTT, SNMP, SIP – und Köder für FRITZ!Box, NAS, Proxmox & Co.
- Echte Logs und Syslog deiner Dienste, Router und Firewalls – gespeichert werden nur IP, Art und Anzahl.
- Sofort-Sperre in PROXY64 und Firewall-Helfer für nftables.
- Klein: 30–50 MB RAM, auch auf Raspberry Pi und MikroTik-Routern.
Deine Daten. Dein Netz. Server in Deutschland.
Souveränität ist kein Extra, sondern die Grundidee: Node64 läuft bei dir, und alles, was im Zusammenspiel mit ipv64.net online dazukommt, bleibt in Deutschland – vom Tunnel über die Prüfung von außen bis zur Community-Blockliste.
Lokal zuerst
Datenbank, Messwerte, Logs und Schlüssel liegen auf deiner Node. Alles läuft auch ohne Account und ohne Internet.
ipv64.net aus Deutschland
Betreiber in Mülheim an der Ruhr, Server in Deutschland, DSGVO. Prüfung von außen aus Nürnberg und Falkenstein.
Keine US-Cloud nötig
CDN64 statt fremdem Tunnel, Mail und SMS über ipv64 statt Push-Dienst im Ausland, keine Telemetrie.
Offen dokumentiert
Jede Verbindung nach außen steht in der Doku – auch die Drittdienste, die du selbst wählst, samt Alternativen.
Warum Node64?
Gebaut für Menschen, die ihr Netz selbst betreiben wollen – ohne sich um fünf Tools, fünf Updates und fünf Logins zu kümmern.
Leicht & schnell
Ein einziges Go-Binary mit SQLite, keine Datenbank-Container, keine Laufzeit-Abhängigkeiten. Fühlt sich auch auf einem Raspberry Pi zu Hause.
Deine Daten bleiben bei dir
Alles läuft lokal. Geheimnisse wie Tokens und Schlüssel liegen verschlüsselt in der Datenbank. Die Verbindung zu ipv64.net ist optional.
Sicher ab Werk
Kein Standardpasswort, Zwei-Faktor-Anmeldung, Passkeys, Single Sign-on mit Authelia, Authentik oder Keycloak und ein lückenloses Audit-Log.
Alarme ohne Alarmrauschen
E-Mail, Telegram, Discord, Slack, Microsoft Teams, Matrix, ntfy, Gotify, Pushover und Webhooks – mit Flatter-Erkennung, Sammelmeldungen und Ruhezeiten.
API & Prometheus
Alles, was die Oberfläche kann, geht auch per JSON-API mit OpenAPI-Beschreibung. Metriken für Prometheus und Grafana inklusive.
Deutsch & Englisch
Oberfläche, Meldungen und Doku in beiden Sprachen, heller und dunkler Modus, anpassbares Dashboard mit Drag & Drop.
Ein Container statt vieler
Was du sonst aus mehreren Projekten zusammensetzt, bringt Node64 aus einem Guss mit.
| Aufgabe | Node64 | Sonst üblich |
|---|---|---|
| Uptime-Monitoring mit Statusverlauf | Healthchecks | Uptime Kuma |
| Öffentliche Statusseite unter eigener Domain | Healthchecks + PROXY64 | Uptime Kuma + Reverse Proxy |
| Prüfung von außen, wenn der Anschluss ausfällt | mit ipv64.net | zweite Instanz bei einem Hoster |
| Reverse Proxy mit Let's Encrypt | PROXY64 | Nginx Proxy Manager |
| Dienste ohne Portfreigabe veröffentlichen | CDN64 | Cloudflare Tunnel |
| DNS-Filter mit Blocklisten, DoH und DoT | DNS64 | Pi-hole / AdGuard Home |
| DynDNS für IPv4 und IPv6 | DynDNS64 | Router oder Skript |
| Zertifikate zentral – auch für NAS, Proxmox & Co. | eingebaut | certbot + Skripte |
| Mehrere Instanzen direkt abgleichen – auch ohne Cloud | Cluster | meist nicht vorgesehen |
| Honeypot und gemeinsame Blockliste | Honeypot64 + v64 Blocklist | T-Pot, CrowdSec |
| Angreifer automatisch aussperren – im Proxy und in der Firewall | PROXY64 + Firewall-Helfer | fail2ban, Bouncer |
| Ein Login, ein Backup, ein Update |
In drei Schritten startklar
- Container starten
Mitdocker runoder Docker Compose – auf Linux, NAS, Proxmox oder Raspberry Pi. - Assistent durchlaufen
http://<host>:8080öffnen, Sprache wählen, Admin-Konto anlegen. Es gibt kein Standardpasswort. - Module einschalten
Healthchecks, PROXY64, DNS64, DynDNS64 oder Honeypot64 – optional mit deinem ipv64.net-API-Key verknüpfen.
services:
  node:
    image: ghcr.io/ipv64net/node64:latest
    container_name: node64
    restart: unless-stopped
    ports:
      - "8080:8080"
    volumes:
      - node64-data:/data
    environment:
      NODE64_LOG_LEVEL: info
volumes:
  node64-data:
Das öffentliche Image erscheint in Kürze. Für DNS64 und PROXY64 empfehlen wir das Host-Netz – Details in der Installationsanleitung.
Aus dem Hause ipv64.net
Node64 ist der offizielle Container von ipv64.net – dem kostenlosen DynDNS- und DNS-Dienst aus Deutschland. Mit einem Account bekommst du zusätzlich:
- DynDNS-Domains und eigene Domains mit vollem DNS-Management
- Healthchecks online mit Prüfung von mehreren Standorten
- CDN64 mit Edge-Servern in Deutschland
- Die v64 Blocklist aus den Honeypot-Meldungen der Community – live für alle, die mitmachen
- Mehr Kontingent mit den Account-Klassen – oder einfach kostenlos starten
Bereit für dein neues Homelab-Cockpit?
Installieren, Admin anlegen, loslegen. Die Doku führt dich Schritt für Schritt – vom ersten Check bis zum CDN-Tunnel.

